
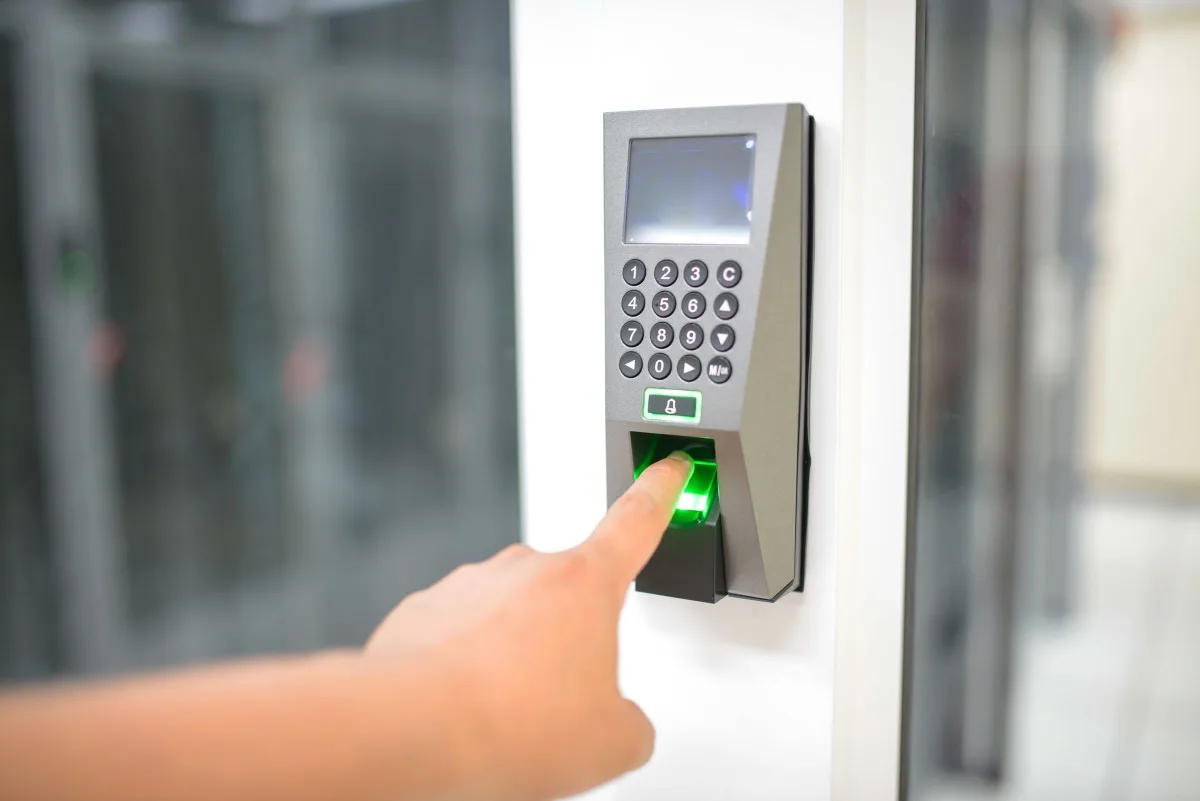
Prywatność to proces, nie pojedyncze ustawienie
Ochrona prywatności obejmuje zgodny z prawem, rzetelny i przejrzysty sposób przetwarzania danych osobowych: określony cel, minimalizację, poprawność, retencję i prawa osób. Zabezpieczenia IT wspierają te zasady, lecz ich nie zastępują. Firma musi też wykazać rozliczalność działań.
Dane i klasyfikacja
Firma musi wiedzieć, które dane są osobowe, poufne, finansowe, techniczne lub krytyczne operacyjnie.
Tożsamość i dostęp
MFA, role, przeglądy uprawnień i odbieranie dostępów ograniczają ryzyko przejęcia kont.
Ochrona systemów
Endpointy, sieć, poczta, backup i monitoring muszą wspierać politykę prywatności, a nie działać osobno.
Co realnie narusza prywatność użytkownika lub klienta
Naruszeniem może być nie tylko wyciek bazy danych. Problemem jest także zbyt szeroki dostęp pracownika, publiczny link do dokumentu, brak usunięcia konta po odejściu z firmy, niekontrolowany eksport raportu, aplikacja zbierająca zbyt dużo danych albo logi zawierające dane osobowe bez ustalonego terminu usunięcia.
Publiczne udostępnienie
Link, folder albo repozytorium może ujawnić dane nawet bez klasycznego włamania.
Kradzież konta
Przejęcie skrzynki lub konta administratora często daje dostęp do wielu systemów jednocześnie.
Brak zasad przechowywania danych
Dane przechowywane bez celu zwiększają skutki incydentu i utrudniają zgodność z RODO.
Niewidoczni dostawcy
Podwykonawcy, narzędzia SaaS i integracje API mogą przetwarzać dane poza główną kontrolą firmy.
Naruszenie prywatności danych użytkowników w sieci
Użytkownik Internetu zostawia po sobie dane techniczne i behawioralne: adres IP, identyfikatory cookies, parametry urządzenia, historię odwiedzanych stron, język przeglądarki, system operacyjny, strefę czasową czy rozdzielczość ekranu. W połączeniu z fingerprintingiem pozwala to tworzyć profil aktywności i odróżniać osobę nawet wtedy, gdy nie podała imienia i nazwiska.
- Cookies i identyfikatory sesji pokazują, kiedy użytkownik wraca na stronę, jakie produkty ogląda i jak porusza się po witrynie.
- Fingerprinting łączy parametry przeglądarki, urządzenia i sieci, tworząc techniczny odcisk podobny do profilu użytkownika. Przed wdrożeniem śledzenia ustal z osobą odpowiedzialną za ochronę danych właściwe wymogi PKE i RODO, w tym informowanie oraz potrzebę zgody; sama techniczna możliwość identyfikacji nie daje podstawy do śledzenia.
- Publiczne linki, źle skonfigurowane formularze i nadmiarowe logi mogą ujawnić dane bez klasycznego włamania.
- Firmy powinny ograniczać zakres zbierania danych, retencję logów oraz dostęp do narzędzi analitycznych i marketingowych.
Naruszenie prywatności w chmurze
Migracja danych do chmury nie zwalnia firmy z odpowiedzialności za prywatność. Różnica między bazą lokalną a chmurową polega na podziale obowiązków: część bezpieczeństwa zapewnia dostawca platformy, ale konfiguracja kont, uprawnień, backupu, retencji, szyfrowania i udostępnień zwykle pozostaje po stronie organizacji.
Baza lokalna
Firma ma większą kontrolę nad serwerem, administratorami i siecią, ale sama odpowiada za hardening, backup i monitoring.
Baza chmurowa
Model odpowiedzialności zależy od usługi: SaaS, PaaS lub IaaS. Błędy konfiguracji nadal mogą naruszać prywatność.
Wspólna odpowiedzialność
Dostawca chroni platformę, a firma musi kontrolować tożsamość, dostęp, dane, retencję, integracje i dowody.
Kiedy incydent jest naruszeniem ochrony danych osobowych?
Nie każdy incydent IT jest naruszeniem ochrony danych osobowych. Naruszenie obejmuje przypadkowe lub bezprawne zniszczenie, utratę, zmianę, ujawnienie lub dostęp do danych osobowych. Może dotyczyć poufności, integralności albo dostępności. Oceń zakres, skutki dla osób i obowiązki z art. 33–34 RODO.
- Administrator zgłasza naruszenie organowi bez zbędnej zwłoki, w miarę możliwości do 72 godzin od stwierdzenia, chyba że ryzyko dla praw i wolności osób jest mało prawdopodobne. Opóźnienie wymaga uzasadnienia.
- Wysokie ryzyko dla osób wymaga ich zawiadomienia bez zbędnej zwłoki, z uwzględnieniem wyjątków z art. 34 RODO.
- Podmiot przetwarzający zawiadamia administratora o naruszeniu bez zbędnej zwłoki.
- Dokumentuj wszystkie naruszenia, skutki, ocenę ryzyka i podjęte działania, także gdy nie zgłaszasz ich organowi.
Praktyczna mapa decyzji dla ochrony prywatności
Najpierw trzeba ustalić, które dane są krytyczne i gdzie są przetwarzane. Dopiero potem ma sens dobór narzędzi. W przeciwnym razie firma inwestuje w zabezpieczenia, które nie chronią najważniejszych informacji.
- Dane: zidentyfikuj kategorie danych, lokalizacje, właścicieli, podstawy przetwarzania i wymagane okresy retencji.
- Dostęp: sprawdź konta uprzywilejowane, MFA, role, grupy, konta nieaktywne i procedurę odbierania uprawnień.
- Systemy: oceń pocztę, endpointy, chmurę, backup, logi, aplikacje SaaS, integracje API i urządzenia mobilne.
- Dowody: utrzymuj rejestry przeglądów, decyzji, incydentów, testów backupu i działań naprawczych.
Plan 30/60/90 dla firmy, która chce uporządkować prywatność
Pilne ekspozycje danych, słabe dostępy i luki w reagowaniu wymagają działania od początku. Terminy ustawowe mają pierwszeństwo. Poniższe przeglądy 30/60/90 dni mierzą postęp programu, nie odraczają zabezpieczeń ani zgłoszenia naruszenia.
Przegląd po 30 dniach: mapa danych
Potwierdź procesy, podstawy przetwarzania, dostawców, właścicieli i zamknięcie pilnych ekspozycji.
Przegląd po 60 dniach: skuteczność kontroli
Sprawdź działanie MFA, uprawnień, zasad retencji, kopii i obsługi praw osób.
Przegląd po 90 dniach: utrzymanie
Oceń wyniki przeglądów i ćwiczeń reagowania, aktualność rejestrów oraz pozostałe ryzyka.
Jak Virtline pomaga chronić prywatność
Virtline patrzy na prywatność przez pryzmat infrastruktury, cyberbezpieczeństwa i zgodności. Sprawdzamy, czy dane są widoczne tylko tam, gdzie powinny, czy konta są chronione, czy backup działa, czy logi są użyteczne oraz czy firma ma dowody kontroli potrzebne dla zarządu, klienta lub audytora.
Audyt bezpieczeństwa
Oceniamy pocztę, dostęp, endpointy, sieć, backup, monitoring i podatności wpływające na prywatność.
Zgodność i procedury
Pomagamy uporządkować odpowiedzialność, dowody, retencję i procedury dla danych firmowych.
Stała obsługa IT
Utrzymujemy kontrole w czasie: konta, licencje, zabezpieczenia, alerty i reakcję na zgłoszenia.
Powiązane usługi i następne kroki
Jeżeli prywatność jest problemem operacyjnym, warto połączyć działania prawne z technicznym przeglądem środowiska.
Klasyfikacja danych
Porządkowanie danych, właścicieli, kategorii, retencji i przepływów informacji.
Cyberbezpieczeństwo
Techniczne zabezpieczenia, monitoring, podatności, endpointy, poczta i reakcja na incydenty.
Kontakt
Ustalimy, czy potrzebny jest audyt, wdrożenie kontroli czy stała obsługa zabezpieczeń danych.
Prywatność musi działać w systemach, nie tylko w dokumentach
Zadzwoń +48 12 200 27 10, jeśli firma ma dane osobowe w poczcie, Teams, SharePoint, systemach lokalnych, backupach lub narzędziach chmurowych. Virtline pomaga wskazać miejsca przetwarzania, właścicieli, ryzyka i szybkie kontrole.
- Przegląd techniczny obejmuje uzgodnione systemy, dostępy i dowody kontroli.
- wnioski z audytów prywatności i przeglądów kontroli dostępu
- wynik: mapa danych, priorytety, właściciele decyzji i plan porządkowania prywatności
Usługi wspierające ochronę prywatności
Prywatność danych wymaga połączenia klasyfikacji, MFA, Microsoft 365 i procesu cyberbezpieczeństwa.
Klasyfikacja danych
Opis klas danych, właścicieli, retencji i zasad udostępniania.
MFA
Ochrona kont, które dają dostęp do danych osobowych i dokumentów.
Microsoft 365
Kontrola Teams, SharePoint, poczty, retencji, gości i logów audytowych.







































