
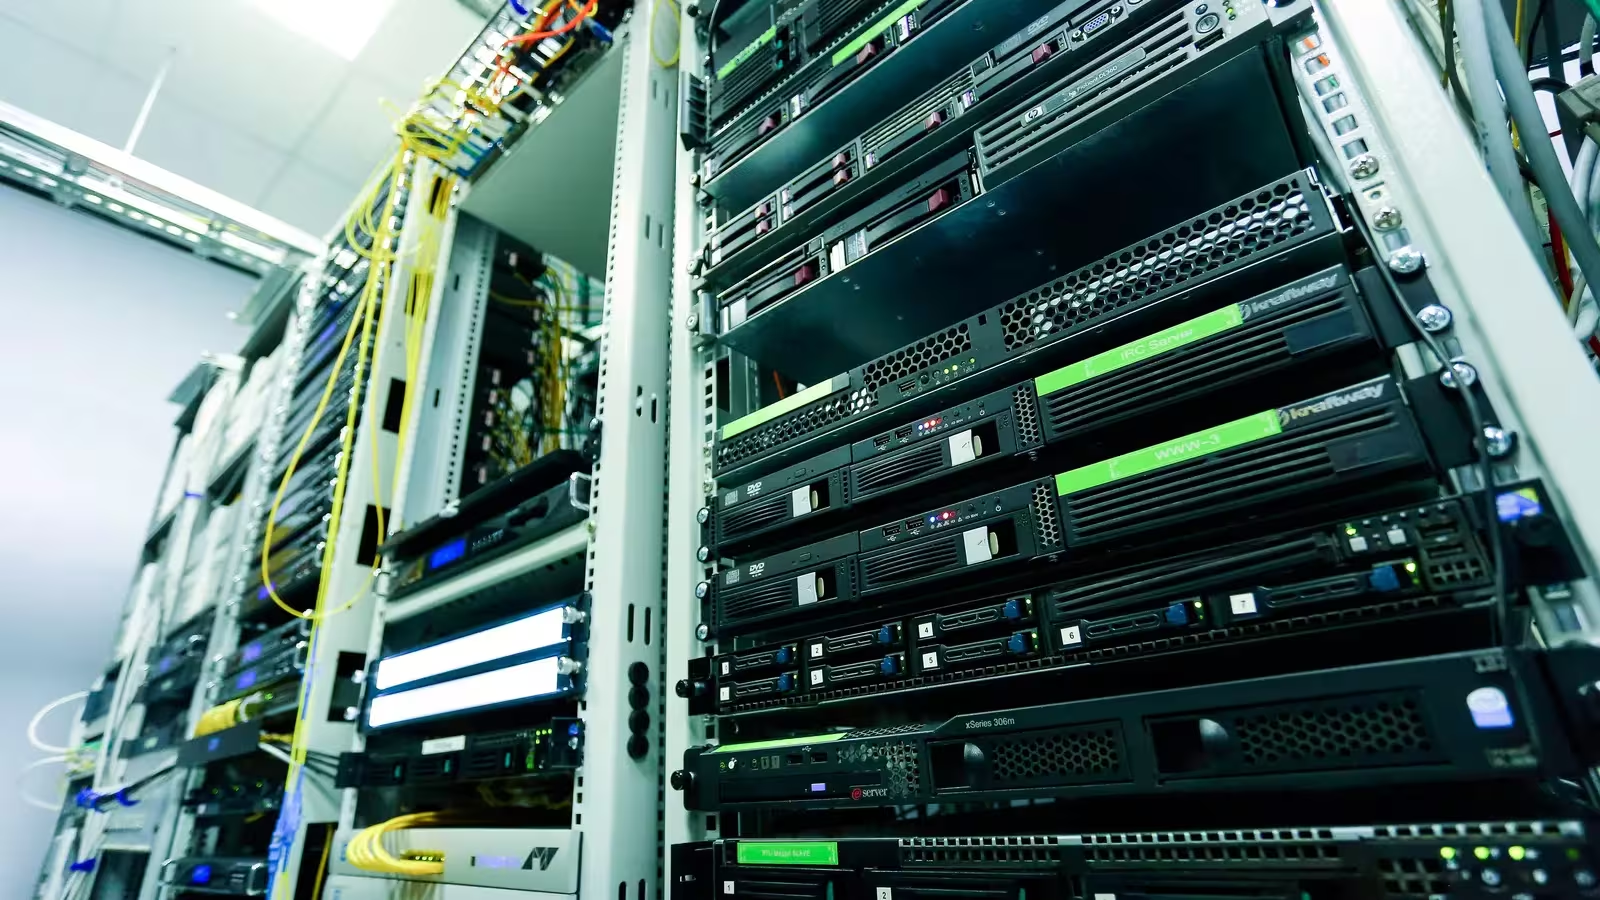
Czym jest mechanizm kontroli bezpieczeństwa
Mechanizm kontroli to zabezpieczenie lub działanie, które zapobiega zdarzeniu, wykrywa je, ogranicza skutki albo wspiera odtworzenie. Kontrola powinna odpowiadać na konkretny scenariusz ryzyka, na przykład wejście do serwerowni, przejęcie konta, ransomware, awarię zasilania albo nieautoryzowaną zmianę konfiguracji.
Kontrola prewencyjna
Ogranicza prawdopodobieństwo zdarzenia przez MFA, najmniejsze uprawnienia, segmentację lub hardening.
Kontrola detekcyjna
Logi, monitoring, EDR, IDS/IPS i alerty wskazują zmianę wymagającą oceny oraz eskalacji.
Kontrola korygująca
Izolacja, odtworzenie, reset dostępu i plan naprawczy ograniczają skutki potwierdzonego zdarzenia.
NIST Cybersecurity Framework 2.0
Oficjalny model NIST pomaga porządkować zarządzanie ryzykiem, kontrole i mierzalne wyniki bezpieczeństwa.
Fizyczne i środowiskowe mechanizmy kontroli
Dostęp do budynku, archiwum, szafy sieciowej i serwerowni musi odpowiadać krytyczności zasobów. Sama kamera nie wystarcza, jeśli firma nie przegląda zapisów, nie odbiera kart byłym pracownikom albo nie reaguje na alarm temperatury, wilgotności, dymu, zalania czy zaniku zasilania.
- Strefy dostępu, imienne identyfikatory, karty lub biometria, rejestr gości i zasada eskorty w obszarach krytycznych.
- Monitoring wejść, alarmy otwarcia, okresowy przegląd logów oraz szybkie odebranie dostępu po zmianie roli.
- Czujniki temperatury, wilgotności, dymu i zalania wraz z progami, kanałem alertu i właścicielem reakcji.
- UPS, agregat, redundantne zasilanie i test przełączenia obejmujący systemy ważne dla ciągłości działania.
- Zamknięte szafy, kontrola nośników, inwentaryzacja sprzętu i procedura bezpiecznego wynoszenia lub utylizacji.
Techniczne mechanizmy kontroli
Kontrole techniczne działają w sprzęcie, oprogramowaniu i firmware. Powinny tworzyć spójny łańcuch od tożsamości i urządzenia, przez sieć i aplikację, po dane, logi oraz odtwarzanie. Narzędzie bez konfiguracji, obsługi alertów i regularnego testu nie jest dowodem skutecznej kontroli.
Tożsamość i dostęp
Indywidualne konta, grupy, MFA, cykl życia dostępów, konta uprzywilejowane i okresowe recertyfikacje.
Endpoint i sieć
EDR, aktualizacje, hardening, firewall, segmentacja, IDS/IPS oraz kontrola urządzeń i nośników.
Dane i odtwarzanie
Szyfrowanie, DLP, retencja, oddzielony backup, RPO/RTO i udokumentowany test przywrócenia.
ISO/IEC 27001 - system zarządzania bezpieczeństwem
Oficjalna strona ISO przedstawia wymagania systemu zarządzania bezpieczeństwem informacji i podejścia opartego na ryzyku.
Administracyjne i organizacyjne mechanizmy kontroli
Polityka określa, po co kontrola istnieje, kto za nią odpowiada i kiedy trzeba reagować. Procedury łączą decyzje zarządu, właścicieli danych, IT, HR, dostawców i użytkowników. Bez tej warstwy alert techniczny może pozostać bez właściciela, a dostęp fizyczny bez terminowego odebrania.
- Klasyfikacja informacji, właściciele danych i zasady przetwarzania odpowiednie do ryzyka oraz umów z klientami.
- Nadawanie, zmiana, okresowa weryfikacja i odbieranie dostępu do pomieszczeń oraz systemów przy zatrudnieniu, zmianie stanowiska i odejściu pracownika (joiner-mover-leaver).
- Zarządzanie zmianą, aktualizacjami, wyjątkami, podatnościami, dostawcami i ryzykiem akceptowanym przez właściciela.
- Szkolenia, testy phishingowe, zgłaszanie incydentów i ćwiczenia ciągłości dla ról technicznych oraz biznesowych.
- Procedura incydentowa, kontakty eskalacyjne, komunikacja, zabezpieczenie dowodów i przegląd po zdarzeniu.
Jak dobrać kontrolę i sprawdzić jej skuteczność
Nie każda firma potrzebuje identycznego zestawu. Dobór wynika z zasobów, zagrożeń, wpływu na biznes, wymagań prawnych i kontraktowych oraz możliwości utrzymania. Dobra kontrola ma mierzalne kryterium odbioru i jest ponownie oceniana po zmianie systemu, procesu, dostawcy lub ryzyka.
- Opisz scenariusz ryzyka, zasób, właściciela biznesowego, prawdopodobieństwo i możliwy wpływ na firmę.
- Wybierz kontrolę prewencyjną, detekcyjną i korygującą oraz sprawdź, czy nie mają wspólnego punktu awarii.
- Określ dowód działania, na przykład log, raport, zrzut konfiguracji, test odtworzenia, protokół lub ticket.
- Ustal częstotliwość monitoringu, testu i przeglądu oraz próg, po którym powstaje incydent lub plan korekty.
- Zapisz wynik, ryzyko resztkowe, właściciela decyzji, termin poprawy i sposób testu weryfikacyjnego.
Powiązane obszary Virtline
Przegląd kontroli może być samodzielnym warsztatem albo częścią audytu, wdrożenia ISO 27001, programu NIS2, utrzymania IT lub projektu cyberbezpieczeństwa. Zakres powinien kończyć się listą dowodów, luk i właścicieli.
Audyt zerowy ISO 27001
Analiza luk w kontrolach i dokumentacji przed wdrożeniem lub przygotowaniem do certyfikacji. Audyt zerowy nie jest audytem certyfikacyjnym i nie nadaje certyfikatu.
Cyberbezpieczeństwo
Przegląd tożsamości, endpointów, sieci, aplikacji, logów, podatności i reakcji na incydenty.
Monitoring IT
Parametry usług, infrastruktury i środowiska z progami, alertami, ticketami oraz raportem trendów.







































