
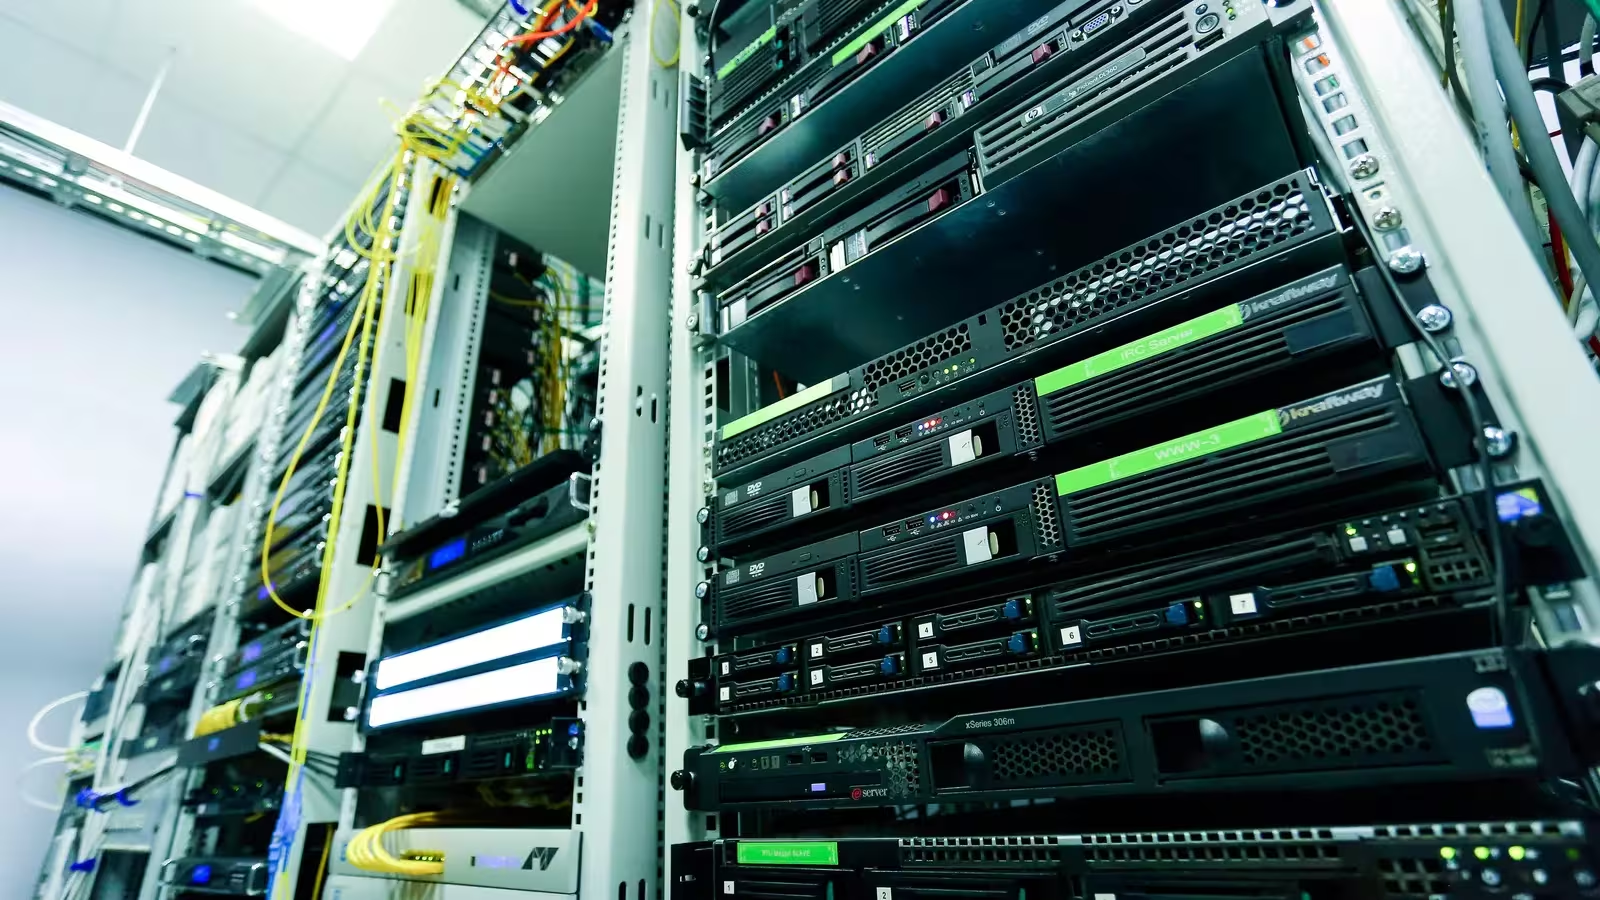
Was ist eine Sicherheitskontrolle?
Eine Sicherheitskontrolle ist eine Schutzmaßnahme oder Handlung, die ein Ereignis verhindert, erkennt, seine Folgen begrenzt oder die Wiederherstellung unterstützt. Sie sollte ein konkretes Risikoszenario adressieren, etwa Zutritt zum Serverraum, Kontoübernahme, Ransomware, Stromausfall oder unautorisierte Konfigurationsänderung.
Präventive Kontrolle
Senkt die Ereigniswahrscheinlichkeit durch MFA, minimale Berechtigungen, Segmentierung oder Hardening.
Detektive Kontrolle
Logs, Monitoring, EDR, IDS/IPS und Alarme zeigen bewertungs- und eskalationspflichtige Änderungen.
Korrektive Kontrolle
Isolierung, Wiederherstellung, Zurücksetzen von Zugriffen und Maßnahmenpläne begrenzen bestätigte Ereignisse.
NIST Cybersecurity Framework 2.0
Das offizielle NIST-Framework strukturiert Cyberrisiken, Kontrollen und messbare Sicherheitsergebnisse.
Physische und umgebungsbezogene Sicherheitskontrollen
Der Zugang zu Gebäude, Archiv, Netzwerkschrank und Serverraum muss zur Kritikalität der Ressourcen passen. Eine Kamera reicht nicht, wenn Aufzeichnungen ungeprüft bleiben, ehemalige Mitarbeitende Karten behalten oder niemand auf Temperatur-, Feuchte-, Rauch-, Wasser- oder Stromausfallalarme reagiert.
- Zugangszonen, persönliche Ausweise, Karten oder Biometrie, Besucherregister und Begleitpflicht in kritischen Bereichen.
- Überwachung von Zutritten, Türalarme, regelmäßige Logprüfung und schneller Entzug nach Rollenwechsel.
- Sensoren für Temperatur, Feuchte, Rauch und Wasser mit Schwellenwert, Alarmkanal und Reaktionsverantwortlichem.
- USV, Generator und redundante Stromversorgung mit Umschalttests für kontinuitätskritische Systeme.
- Verschlossene Schränke, Datenträgerkontrolle, Geräteinventar und Verfahren zur sicheren Entfernung oder Entsorgung.
Technische Sicherheitskontrollen
Technische Kontrollen wirken in Hardware, Software und Firmware. Sie sollten eine durchgängige Kette von Identität und Gerät über Netzwerk und Anwendung bis zu Daten, Logs und Wiederherstellung bilden. Ein Werkzeug ohne Konfiguration, Alarmbearbeitung und regelmäßigen Test ist kein Wirksamkeitsnachweis.
Identität und Zugriff
Persönliche Konten, Gruppen, MFA, Zugriffslebenszyklus, privilegierte Konten und regelmäßige Rezertifizierung.
Endpoint und Netzwerk
EDR, Updates, Hardening, Firewall, Segmentierung, IDS/IPS sowie Kontrolle von Geräten und Datenträgern.
Daten und Wiederherstellung
Verschlüsselung, DLP, Aufbewahrung, getrenntes Backup, RPO/RTO und dokumentierter Restore-Test.
ISO/IEC 27001 – ISMS-Anforderungen
Die offizielle ISO-Seite erläutert Anforderungen an ein Informationssicherheits-Managementsystem und risikobasierte Verbesserung.
Administrative und organisatorische Kontrollen
Eine Richtlinie erklärt Zweck, Verantwortung und erforderliche Reaktion einer Kontrolle. Verfahren verbinden Management, Data Owner, IT, HR, Lieferanten und Nutzer. Ohne diese Ebene kann ein technischer Alarm ohne Verantwortliche und physischer Zugang ohne fristgerechten Entzug bleiben.
- Informationsklassifizierung, Data Owner und zum Risiko und zu Kundenverträgen passende Verarbeitungsregeln.
- Joiner-Mover-Leaver-Prozess für Vergabe, Änderung, Rezertifizierung und Entzug physischer und logischer Zugriffe.
- Management von Änderungen, Updates, Ausnahmen, Schwachstellen, Lieferanten und durch Verantwortliche akzeptierten Risiken.
- Schulungen, Phishing-Tests, Vorfallmeldungen und Kontinuitätsübungen für technische und fachliche Rollen.
- Incident-Verfahren, Eskalationskontakte, Kommunikation, Beweissicherung und Nachbesprechung.
Kontrollen auswählen und Wirksamkeit prüfen
Nicht jedes Unternehmen benötigt dieselben Schutzmaßnahmen. Die Auswahl richtet sich nach Ressourcen, Bedrohungen, Auswirkungen auf den Geschäftsbetrieb, rechtlichen und vertraglichen Anforderungen sowie den verfügbaren Betriebskapazitäten. Jede Maßnahme braucht messbare Abnahmekriterien und eine erneute Bewertung nach Änderungen an Systemen, Prozessen, Lieferanten oder Risiken.
- Beschreiben Sie Risikoszenario, Ressource, Business Owner, Wahrscheinlichkeit und mögliche Geschäftsauswirkung.
- Wählen Sie präventive, detektive und korrektive Kontrollen und prüfen Sie gemeinsame Ausfallpunkte.
- Definieren Sie Nachweise wie Log, Bericht, Konfigurationsauszug, Restore-Test, Protokoll oder Ticket.
- Legen Sie Monitoring-, Test- und Prüfzyklus sowie Schwellenwerte für Incident oder Korrekturplan fest.
- Dokumentieren Sie Ergebnis, Restrisiko, Entscheidungsverantwortlichen, Korrekturtermin und Nachtestverfahren.
Verwandte Virtline-Bereiche
Eine Kontrollprüfung kann eigenständiger Workshop oder Teil eines Audits, einer ISO-27001-Implementierung, eines NIS2-Programms, Managed IT Service oder Cybersecurity-Projekts sein. Ergebnis sollte eine Liste aus Nachweisen, Lücken und Verantwortlichen sein.
ISO 27001 Gap Assessment
Lückenanalyse von Kontrollen und Dokumentation vor der Umsetzung oder Zertifizierungsvorbereitung. Diese Prüfung ist kein Zertifizierungsaudit und vergibt kein Zertifikat.
Cybersecurity
Prüfung von Identitäten, Endpoints, Netzwerken, Anwendungen, Logs, Schwachstellen und Incident Response.
IT-Monitoring
Parameter von Diensten, Infrastruktur und Umgebung mit Schwellenwerten, Alarmen, Tickets und Trendbericht.







































