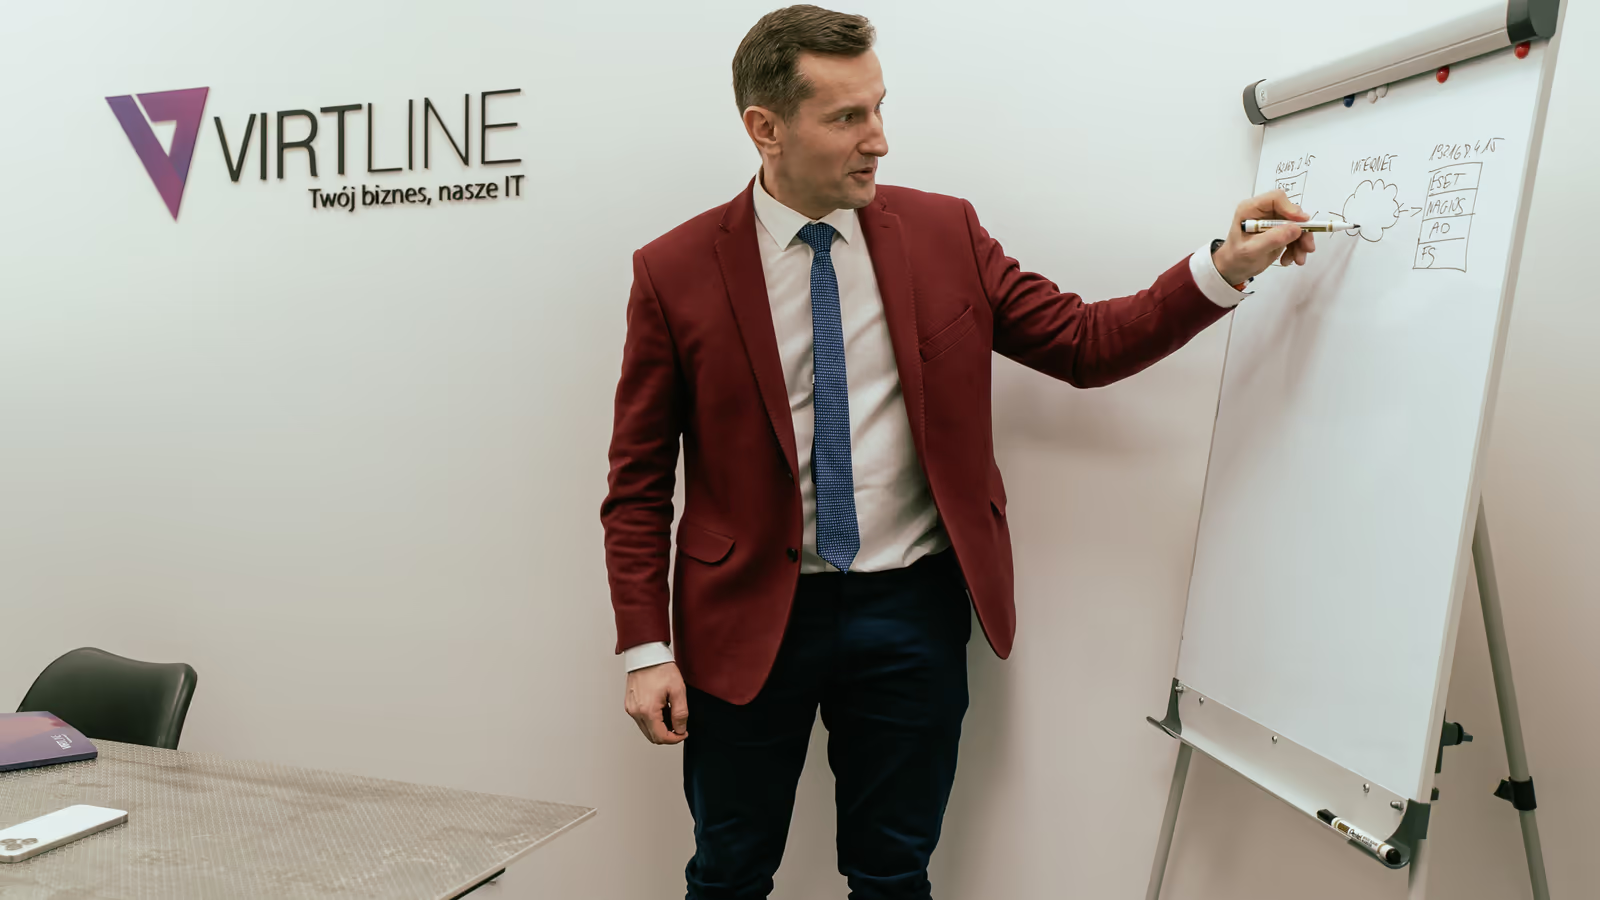
Virtline-Berater beim Abbilden von Risiken, Maßnahmen und Abhängigkeiten für einen Nexus-Plan.

Anwendungen zur Kontrollunterstützung

Nexus: Risiken und Aufgaben

Nach einem Audit oder Workshop brauchen Empfehlungen Verantwortliche und überprüfbare Ergebnisse. Nexus führt Risiken, Aufgaben, Fristen, Nachweise und Entscheidungen in einem Register zusammen. Wir passen Felder, Berichte und Ansichten an Ihren Prozess an, damit Leitung, IT sowie die für Compliance und Prüfung verantwortlichen Personen den Fortschritt beurteilen können.

Kunden

Unternehmen und Institutionen, die stabile IT benötigen.

  • AdAc
  • Baseline
  • BTW
  • Charlie
  • Dako
  • EVO
  • FTH
  • IFJ
  • MAEM
  • Banki Spółdzielcze BPS
  • PJG
  • Spinel Trade
  • Suder
  • Ziko Apteka
  • Aforti
  • Base Finance
  • CADM
  • Consol
  • Deka Trans
  • Ferro
  • GATE
  • Igoria Trade
  • Magnet Audit
  • Novacura
  • Przetargi
  • Streamsoft
  • VUMO
  • Audytplus
  • BKB Kancelaria Prawna
  • CBT
  • Contimax
  • ERBET
  • FOMACH
  • Geotermia Podhalańska
  • LATIS
  • Metgal
  • PIBR
  • Spontex
  • Super Krak
  • Wolimex

Aus Feststellungen werden Aufgaben

Nexus unterstützt die Umsetzung von Empfehlungen nach einem Audit, einer IT-Bestandsaufnahme oder einem Workshop. Die Anwendung führt Maßnahmenpläne, Ausnahmen und offene unternehmerische Entscheidungen zusammen. Sie kann Projekte zu NIS2, DORA, ISO 27001, KSB 315 und TrustGuard sowie die laufende IT-Betreuung unterstützen. Das Register unterscheidet akzeptierte Risiken, laufende Arbeiten sowie abgeschlossene und dokumentierte Aufgaben. Ein Risiko zu akzeptieren bedeutet, es bewusst zu tragen, nicht seine Ursache zu beseitigen.

Einsatz von Nexus besprechen

ISO 27001 · TÜV NORD Polska

TÜV NORD Polska hat das Informationssicherheitsmanagementsystem von Virtline nach PN-EN ISO/IEC 27001:2023-08 zertifiziert. Das veröffentlichte Zertifikat nennt Geltungsbereich und Gültigkeit.

Zertifikat von Virtline ansehen

Einsatz von Nexus besprechen

Ablauf der Nexus-Einführung

Wir beginnen mit einem Prozess und erweitern den Umfang, nachdem sich der Nutzen gezeigt hat. Eine Beratung anhand eines Berichts, einer Empfehlungsliste oder eines Workshops bestimmt den Umfang des Pilotprojekts und ein erstes Berichtsmodell.

01

Prozess und Rollen

Wir wählen einen Maßnahmenplan nach dem Audit, ein Risikoregister, TrustGuard oder laufende Kontrollprüfungen. Gemeinsam bestimmen wir die Verantwortlichen für Aufgaben und Nachweisbewertungen sowie die Berichtsempfänger: Leitung, Kunde oder Prüfer.

02

Felder und Kriterien

Wir vereinbaren Prioritäten, Fristen, Status, Entscheidungen, Prüftermine und erforderliche Nachweise. Dazu gehören Abschlusskriterien und Fragen, die zur unternehmerischen Entscheidung eskaliert werden müssen.

03

Pilotprojekt mit ausgewählten Feststellungen

Wir übernehmen ausgewählte, relevante Feststellungen aus einem Bericht oder Workshop. Aufgaben werden mit Nachweisen verknüpft, Ansichten und Berichte geprüft. Ein vollständiger Import aller historischen Tabellen ist keine Voraussetzung.

04

Prüfungen und Ausbau

Wir vereinbaren Prüfrhythmus, Zuständigkeit für Aktualisierungen und Eskalationswege. Vor weiteren Bereichen oder der Verknüpfung mit vereinbarter IT-Betreuung prüfen wir den Nutzen des Registers.

Einsatz von Nexus besprechen

Praktischer Umfang

Was Nexus ordnet

Felder und Ansichten stimmen wir auf den gewählten Prozess ab. Das Register unterstützt Entscheidungen und die Prüfung der Umsetzung, statt nur Dateien abzulegen.

01 Risiken und Entscheidungen

Risikobeschreibung, betroffenes System, geschäftliche Auswirkungen, Dringlichkeit, Priorität und Verantwortliche. Entscheidungen halten Akzeptanz, Korrektur oder Eskalation sowie den nächsten Prüftermin fest. Ausnahmen bleiben für die zuständigen Personen sichtbar.

02 Aufgaben und Termine

Der Maßnahmenplan nennt Verantwortliche, Status, Frist und Abnahmekriterien. Bericht, Konfiguration, Log, Protokoll oder genehmigte Entscheidung dokumentieren das Ergebnis. Wird eine Aufgabe durch Risikoakzeptanz geschlossen, ist damit keine technische Korrektur belegt.

03 Nachweise zur Prüfung

Backup-Berichte, Wiederherstellungstests, Kontenlisten, Konfigurationsprüfungen und Änderungsbestätigungen. Nachweispakete können Leitung, Kunden, Prüfer oder die Vorbereitung einer Zertifizierung unterstützen. Eine abgelegte Datei belegt noch keine wirksame Kontrolle; Nachweise müssen anhand vereinbarter Kriterien bewertet werden.

04 Überblick für die Leitung

Akzeptierte Risiken, überfällige Arbeiten, Nachweise zur Freigabe und Aufgaben ohne Verantwortliche. Berichte zeigen, was abgeschlossen ist, was fehlt und welche Fragen eine Entscheidung des Unternehmens oder seines Kunden erfordern.

Einsatz von Nexus besprechen

Kontrollen im Blick

Nexus kann wiederkehrende Prüfungen von Zugriffen, Sicherungen, Vorfällen, Schulungen und Lieferanten ordnen. Aufgaben haben Verantwortliche, Fristen und zugehörige Unterlagen. Das Register dokumentiert Feststellungen und Arbeitsnachweise; Sicherungen, Monitoring und Reaktion bleiben gesonderte Leistungen. Nexus ersetzt weder Sicherheitswerkzeuge noch Servicevereinbarungen.

Fragen zu Nexus

Ist Nexus ein festes Produktpaket?

+

Nexus unterstützt Prozesse von Virtline. Felder, Berichte und Ansichten passen wir an Audits, Compliance, Zertifizierung, Outsourcing oder laufende Kontrollprüfungen an. Wir beginnen mit einem Prozess und vereinbaren den Umfang der Einführung. Die Seite beschreibt kein identisches Funktionspaket für jedes Unternehmen. Vor einem Angebot vereinbaren wir Bereitstellungsmodell, Datenstandort, Rollen, Zugriffskontrollen, Export und Wartung. Nicht jede Variante wird für jede Einführung vorausgesetzt.

Ersetzt Nexus ein Audit oder ein GRC-System?

+

Nein. Nexus ordnet Feststellungen, Aufgaben, Entscheidungen und Nachweise, ersetzt aber weder die Bewertung des Prüfers noch ein vollständiges Programm für Governance, Risiko und Compliance (GRC). Die Anwendung kann NIS2-Audits und die Umsetzung entsprechender Maßnahmen sowie Projekte zu DORA oder ISO 27001 unterstützen. Registereinträge allein belegen keine Konformität und sichern keine Zertifizierung zu.

Wie unterstützt Nexus KSB 315 und TrustGuard?

+

Nexus hilft, IT-Risiken, fehlende Nachweise, Empfehlungen und den Maßnahmenstatus nachzuverfolgen. Das Prüfungsteam kann gesammelte Unterlagen für die Prüfungsdokumentation und offene Entscheidungen des Mandanten einsehen. Für TrustGuard kann das Register Stufe, Anforderungen, Lücken, Prüftermine und jährliche Überwachung abbilden. Nexus ersetzt weder die Bewertung des Wirtschaftsprüfers noch vergibt es eine TrustGuard-Stufe.

Wie unterscheidet sich Nexus von Audnexa?

+

Audnexa hilft Banken, Fragen und Dokumentation zu KSC/NIS2, ISO 27001, DORA und KNF zu ordnen. Nexus führt Risiken und Maßnahmen nach der Bewertung: Verantwortliche, Termine und Abschlussnachweise. Die Übergabe wird im Projekt vereinbart.

Den ersten Prozess auswählen

Beschreiben Sie den Bericht oder die Empfehlungen, die beteiligten Rollen und die Freigabe von Maßnahmen. Wir stimmen den Umfang des Pilotprojekts, Abschlusskriterien und die benötigte Entscheidungsansicht ab. Senden Sie keine Passwörter oder vertraulichen Prüfungsunterlagen über das Formular.


Einsatz von Nexus besprechen