
Edge computing — co to jest przetwarzanie brzegowe?
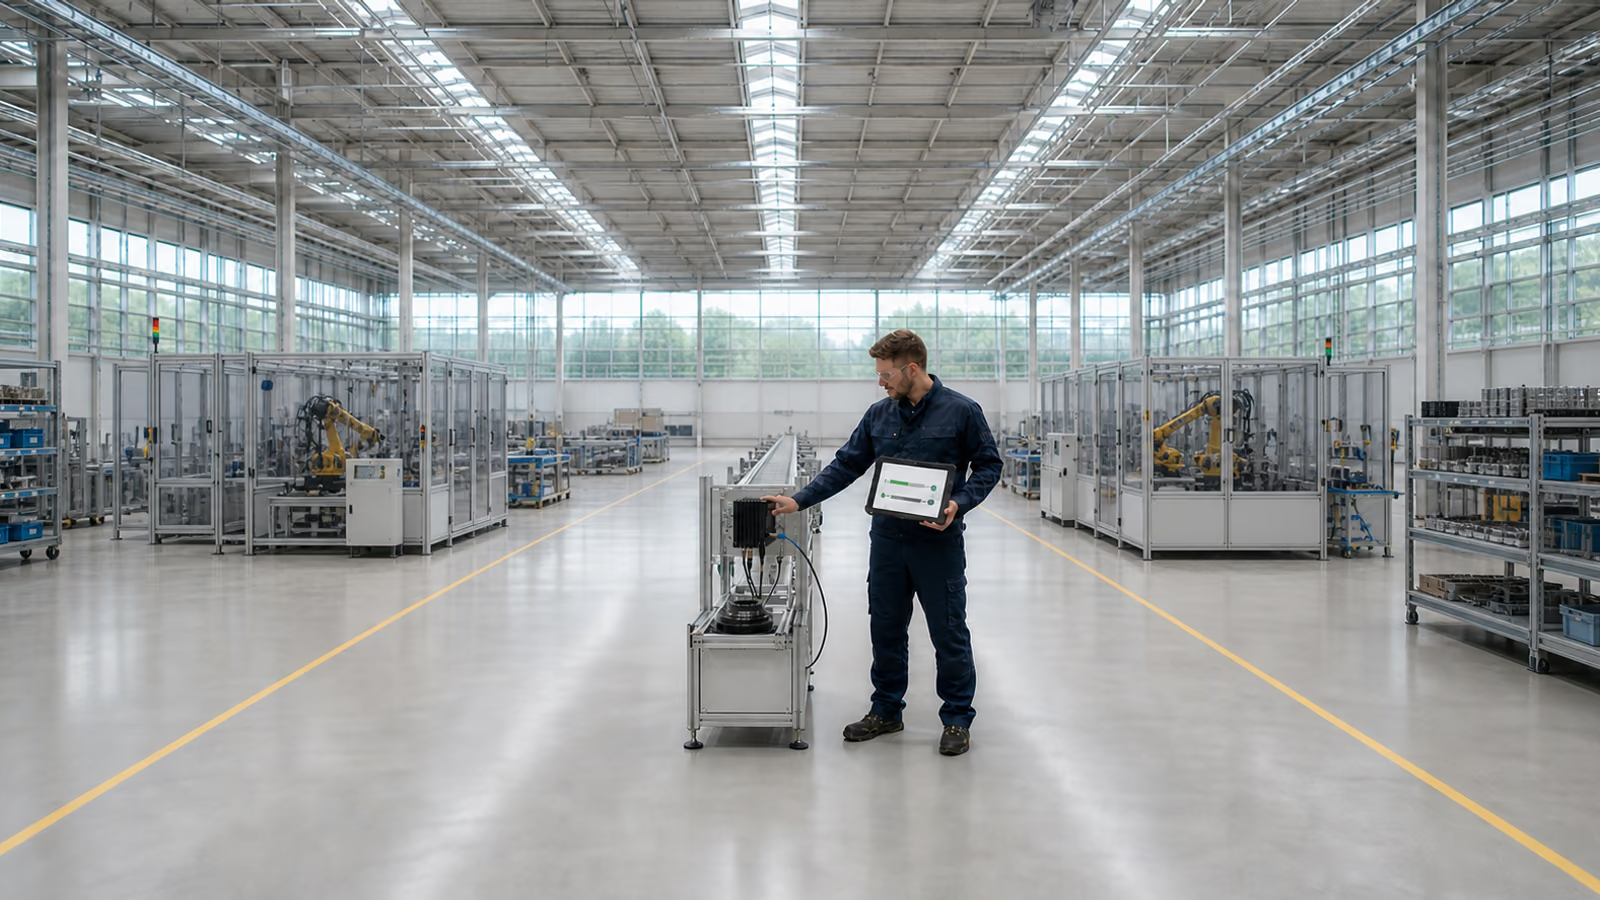
Edge computing może odciążać chmurę i ograniczać opóźnienia przez analizę danych blisko ich źródła. Efekt zależy od architektury, łączy i możliwości węzła. Niskie opóźnienie nie oznacza gwarantowanego czasu reakcji. Model uzupełnia chmurę i serwerownię, gdy uzasadniają to wymagania aplikacji, ciągłości lub transferu.
Przemysł i IoT
Lokalne węzły pozwalają reagować na zdarzenia z maszyn, czujników i systemów operacyjnych.
Sieć i segmentacja
Edge wymaga kontroli ruchu, rozdzielenia stref, VPN i jasnych zasad dostępu administracyjnego.
Cyberbezpieczeństwo
Każdy węzeł brzegowy jest dodatkowym punktem, który trzeba aktualizować, monitorować i chronić.
Jak działa przetwarzanie na brzegu sieci
Dane są analizowane, przechowywane i udostępniane jak najbliżej źródła. Węzeł brzegowy zbiera informacje z lokalnych urządzeń, porządkuje je i przekazuje do serwerowni, chmury lub systemu raportowego tylko w potrzebnym zakresie.
- Edge wspiera IoT, produkcję, magazyny, oddziały, monitoring wizyjny i procesy wymagające lokalnej reakcji.
- Węzłem może być serwer, komputer przemysłowy, brama IoT albo system wbudowany przy źródle danych.
- Wstępna analiza ogranicza przesyłanie dużych, nieprzetworzonych zbiorów do systemu centralnego.
- Architektura wymaga segmentacji, monitoringu, aktualizacji i jednoznacznej odpowiedzialności za urządzenia.
Kiedy edge computing jest dobrym wyborem
Decyzja powinna wynikać z procesu biznesowego, a nie z mody na rozproszoną architekturę. Edge jest uzasadniony, gdy wysyłanie wszystkiego do chmury zwiększa opóźnienia, koszty transferu albo ryzyko niedostępności.
- system musi reagować lokalnie również przy wolnym lub niedostępnym połączeniu z chmurą
- dane z kamer, czujników lub maszyn są zbyt duże, aby przesyłać je w całości
- oddział albo hala potrzebuje autonomii operacyjnej i lokalnej analizy
- wymagania prawne, umowne lub bezpieczeństwa ograniczają transfer poza lokalizację
- firma chce przechowywać centralnie tylko dane potrzebne do raportowania i analityki
Trzy warstwy infrastruktury edge computing
W praktyce edge obejmuje kilka poziomów: najbliżej źródła działają sensory, sterowniki i bramy, wyżej lokalne serwery lub mini-klastry, a dopiero na końcu centrum danych lub chmura.
Urządzenia i bramy
Zbierają dane lokalnie i muszą być zinwentaryzowane, aktualizowane oraz oddzielone od sieci biurowej.
Lokalny węzeł edge
Przetwarza dane, uruchamia aplikacje i zapewnia buforowanie podczas problemów z łączem.
Warstwa centralna
Odbiera wyniki, raporty i dane wymagające dalszej analizy, archiwizacji albo współdzielenia.
Jak zebrać wymagania i ustalić zakres
Zakres powinien łączyć potrzeby właścicieli procesów, stan systemów, incydenty, wymagania klientów, wyniki audytów i ograniczenia budżetowe. Trzeba odróżnić życzenia od funkcji krytycznych.
- wskaż procesy, lokalizacje, źródła danych i aplikacje objęte zmianą
- określ wymagany czas reakcji, dostępność i dopuszczalną utratę danych
- opisz jakość łączy WAN i LAN oraz zachowanie podczas ich awarii
- zdecyduj, które dane zostają lokalnie, a które trafiają do centrum lub chmury
- ustal właściciela biznesowego, technicznego i osobę akceptującą ryzyko
- zdefiniuj oczekiwane dowody, testy, budżet i termin kolejnego przeglądu
Jak będzie rozwijać się edge computing
Rozwój będzie zależał od liczby urządzeń, kosztu transmisji, wymagań czasu reakcji oraz potrzeby ograniczania awarii na styku sieci. W środowiskach Przemysłu 4.0 lokalne przetwarzanie zmniejsza opóźnienia i transfer, ale wymaga dojrzałej architektury, monitoringu i procedur odtwarzania.
Implementacja sieci
Projekt uwzględnia lokalizacje, przepustowość, segmentację i dostęp do węzłów brzegowych.
Monitoring IT
Węzły wymagają kontroli dostępności, zasobów, logów, temperatury i nietypowego ruchu.
Backup i odtwarzanie
Konfiguracje, buforowane dane i lokalne aplikacje muszą mieć przetestowany scenariusz odzyskania.
Ryzyka i błędy, których nie wolno ignorować
Edge rozprasza środowisko IT: przybywa urządzeń, lokalizacji, aktualizacji, konfiguracji sieci i kont administracyjnych. Bez monitoringu oraz dokumentacji trudno wykryć awarię, podatność lub nieautoryzowaną zmianę.
- narzędzie lub sprzęt wdrożone bez właściciela procesu i modelu odpowiedzialności
- kopie danych pozostawione w oddziałach bez klasyfikacji i kontroli dostępu
- konfiguracja zaakceptowana bez testu utraty łącza, awarii węzła i eskalacji
- wyjątki operacyjne bez dokumentacji, terminu i decyzji biznesowej
Brak segmentacji
Węzeł nie może otwierać niekontrolowanej drogi z sieci produkcyjnej do biura albo chmury.
Brak monitoringu
Trzeba obserwować dostępność, zasoby, logi, aktualizacje, temperaturę i nietypowy ruch.
Brak planu odtworzenia
Możliwość odtworzenia ogranicza skutki awarii, lecz odzyskanie danych i konfiguracji wymaga czasu. Ustal RTO i przetestuj odzyskanie; ciągłość bez przerwy wymaga dodatkowo odpowiedniej redundancji i sprawdzonego przełączenia.
Bezpieczna eksploatacja węzłów brzegowych
Rozproszone węzły wymagają takiej samej kontroli dostępu, aktualizacji i monitorowania stanu i błędów jak systemy centralne, ale muszą również działać przy ograniczonej łączności i fizycznym dostępie w lokalizacji.
Monitoring węzłów brzegowych
Dostępność, obciążenie, łączność, wersje i błędy mają jasnego właściciela alarmu.
Model bezpieczeństwa i utrzymania
Segmentacja, tożsamość, aktualizacje i reakcja na awarię są projektowane przed instalacją urządzeń.
Plan 30/60/90 dla projektu edge
Rozsądne wdrożenie zaczyna się od procesu i ryzyk, a potem doboru urządzeń, platformy, segmentacji i utrzymania. Poniższe 30/60/90 dni są przykładem harmonogramu. Wymagane zabezpieczenia, test utraty łącza i odtworzenia węzła muszą zostać sprawdzone przed produkcyjnym odbiorem.
- 30 dni: wybierz proces wymagający niskich opóźnień i opisz dane, źródła, lokalizacje oraz dostępność.
- 60 dni: zaprojektuj sieć, segmentację, aktualizacje, konta administracyjne, backup konfiguracji i monitoring.
- 90 dni: uruchom pilota, przetestuj utratę łącza, odtworzenie węzła, eskalację incydentu i raport dla właściciela.
- ustal, które dane zostają lokalnie, a które trafiają do centrum danych lub chmury
- włącz edge do istniejących procedur bezpieczeństwa, backupu i obsługi zgłoszeń
Proces wdrożenia krok po kroku
Projekt powinien przejść od diagnozy do utrzymania, z oddzieleniem szybkich korekt od zmian wymagających budżetu lub decyzji zarządu.
- diagnoza procesu, systemów, przepływów danych i zależności sieciowych
- ocena ryzyk, wymagań dostępności i ograniczeń lokalizacji
- projekt docelowy z segmentacją, tożsamością, monitoringiem i backupem
- pilotaż na kontrolowanej lokalizacji z kryteriami powodzenia i wycofania
- testy awarii łącza, węzła, zasilania, odtwarzania i eskalacji incydentu
- przekazanie do utrzymania wraz z dokumentacją, szkoleniem i raportem decyzji
Dowody i dokumentacja po wdrożeniu
Dokumentacja ma pozwolić utrzymać jakość po zakończeniu projektu i wykazać kontrolę podczas audytu, przeglądu klienta lub zmiany dostawcy.
- zatwierdzony zakres, mapa lokalizacji, systemów i przepływów danych
- decyzje architektoniczne, konfiguracje, wersje i backup ustawień
- właściciele biznesowi i techniczni oraz macierz odpowiedzialności
- wyniki testów dostępności, utraty łącza, odzyskania i reakcji na incydent
- lista wyjątków, otwartych ryzyk, decyzji akceptujących i terminów
- procedury eksploatacji, aktualizacji, monitoringu i obsługi urządzeń
- data kolejnego przeglądu oraz metryki raportowane IT i zarządowi
Jak mierzyć i raportować skuteczność
Raport dla zarządu powinien oddzielać fakty techniczne od decyzji biznesowych. Pokazuje wpływ na ciągłość, bezpieczeństwo, koszty i gotowość audytową, a nie tylko liczbę wykonanych zadań.
- dostępność węzłów, czas reakcji lokalnej i liczba przerw procesu
- czas wykrycia oraz obsługi awarii, alertu lub nieautoryzowanej zmiany
- wyniki testów odtworzenia i działania podczas utraty łącza centralnego
- liczba, wiek i właściciele otwartych wyjątków oraz ryzyk
- zużycie łącza, wolumen danych pozostawionych lokalnie i koszt transferu
- kompletność dokumentacji, przeglądów i przypisania odpowiedzialności
Decyzje zarządcze i wymagania zgodności
Zarząd zatwierdza poziom ryzyka, budżet, priorytety i dopuszczalne wyjątki. ISO 27001 jest normą porządkującą zarządzanie bezpieczeństwem i dowody. Obowiązki NIS2 oraz DORA należy ustalić według właściwego zakresu podmiotowego i przepisów; sama architektura edge nie przesądza, że firma im podlega.
- które procesy i dane muszą pozostać dostępne bez połączenia z chmurą
- jaki czas odtworzenia i poziom utraty danych są akceptowalne
- kto finansuje łącza, redundancję, sprzęt, monitoring i obsługę lokalną
- które wyjątki wymagają formalnej akceptacji oraz kontroli kompensujących
- jakie dowody mają być dostępne dla zarządu, audytu, klienta i regulatora
Rozmowa z dostawcą i kryteria odbioru
Dostawca powinien mówić językiem efektów, ryzyk i dowodów, nie tylko funkcji. Odbiór nie kończy się stwierdzeniem, że urządzenie działa w dniu instalacji.
- jednoznaczny zakres odpowiedzialności za sieć, węzeł, aplikację, dane i aktualizacje
- scenariusze testów awarii, odtwarzania, utraty łącza i nieautoryzowanego dostępu
- dokumentacja konfiguracji, przekazanie wiedzy i sposób zgłaszania wyjątków
- uzgodniony czas reakcji, eskalacja, koszty utrzymania i dostępność części
- potwierdzenie działania monitoringu, backupu, segmentacji i kontroli tożsamości
- plan ponownej weryfikacji po 30 lub 90 dniach eksploatacji
Jak utrzymać kontrolę po wdrożeniu
Kontrole tracą wartość wraz ze zmianami infrastruktury, aplikacji, użytkowników i dostawców. Edge potrzebuje rytmu operacyjnego, który uruchamia dodatkowy przegląd po ważnej zmianie biznesowej lub technicznej.
- regularnie przeglądaj konfiguracje, uprawnienia, alerty i wersje urządzeń
- testuj backup konfiguracji oraz odtworzenie lokalnych aplikacji i danych
- aktualizuj mapę przepływów, dokumentację i listę właścicieli
- kontroluj fizyczny dostęp do urządzeń w oddziałach i lokalizacjach zewnętrznych
- włącz wyjątki i istotne odchylenia do cyklicznego raportu zarządczego
- ponawiaj testy po zmianie łącza, aplikacji, dostawcy, firmware lub topologii
Jak Virtline może pomóc
Virtline ocenia uzasadnienie biznesowe edge computing, projektuje bezpieczną sieć, konfiguruje monitoring oraz włącza lokalne węzły do stałego modelu obsługi IT.
Sieci komputerowe
Projektujemy segmentację, połączenia VPN, routing i zasady ruchu między lokalizacjami.
Monitoring IT
Konfigurujemy monitoring dostępności, zasobów, logów, alertów i komponentów krytycznych.
Outsourcing IT
Przejmujemy utrzymanie, dokumentację, raportowanie i okresowe przeglądy środowiska.
Powiązane artykuły
Edge computing łączy architekturę sieci, monitoring, ciągłość działania i dopasowanie technologii do procesu biznesowego.
Dostosowanie technologii do wymogów biznesowych
Jak dobierać technologię do procesu, ryzyka, kosztu i planu rozwoju firmy.
Nowoczesne rozwiązania informatyczne dla firm
Jak wybierać rozwiązania poprawiające aplikacje, systemy i ciągłość działania.
Zarządzanie siecią IT w firmie
Podstawy kontroli sieci ważne również w środowiskach edge i IoT.







































