
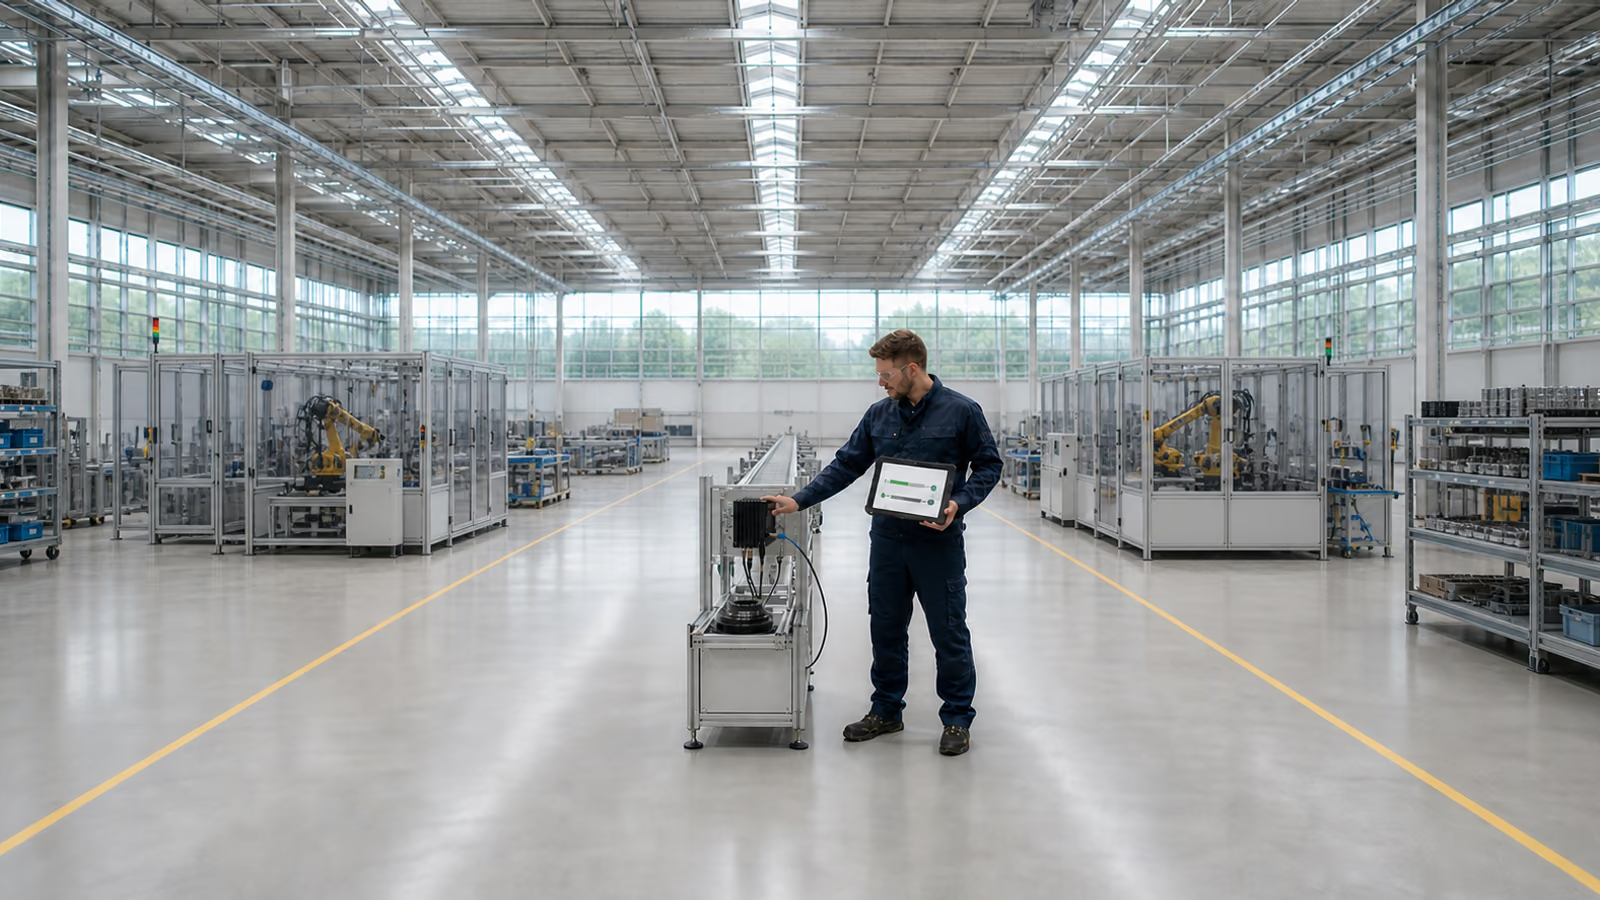
Edge Computing — was ist Edge-Verarbeitung?
Edge Computing kann Cloudlast und Latenz durch Analyse nahe der Datenquelle reduzieren. Die Wirkung hängt von Architektur, Anbindung und Knotenleistung ab. Geringe Latenz garantiert keine feste Reaktionszeit. Es ergänzt Cloud und Rechenzentrum, wenn Anforderungen an Anwendungen, Kontinuität oder Übertragung es rechtfertigen.
Industrie und IoT
Lokale Knoten ermöglichen Reaktionen auf Ereignisse aus Maschinen, Sensoren und Betriebssystemen.
Netzwerk und Segmentierung
Edge benötigt Verkehrskontrolle, getrennte Zonen, VPN und klare Regeln für administrativen Zugriff.
Cybersicherheit
Jeder Edge-Knoten ist ein zusätzlicher Punkt, der aktualisiert, überwacht und geschützt werden muss.
Wie die Verarbeitung am Netzwerkrand funktioniert
Daten werden möglichst nahe an ihrer Quelle analysiert, gespeichert und bereitgestellt. Ein Edge-Knoten sammelt Informationen lokaler Geräte, strukturiert sie und leitet nur den erforderlichen Teil an Rechenzentrum, Cloud-Plattform oder Berichtssystem weiter.
- Edge unterstützt IoT, Produktion, Lager, Filialen, Videoüberwachung und Prozesse mit lokaler Reaktion.
- Ein Knoten kann Server, Industrie-PC, IoT-Gateway oder eingebettetes System an der Datenquelle sein.
- Voranalyse begrenzt den Transfer großer, unverarbeiteter Datensätze zum zentralen System.
- Die Architektur benötigt Segmentierung, Monitoring, Updates und klare Verantwortung für lokale Geräte.
Wann Edge Computing eine gute Wahl ist
Die Entscheidung sollte dem Geschäftsprozess folgen und nicht einem Trend zu verteilter Architektur. Edge ist begründet, wenn die Übertragung aller Daten in die Cloud Latenz, Transferkosten oder das Risiko einer Nichtverfügbarkeit erhöht.
- das System muss auch bei langsamer oder vorübergehend ausgefallener Cloud-Verbindung lokal reagieren
- Daten aus Kameras, Sensoren oder Maschinen sind zu groß für eine vollständige Übertragung
- Filiale oder Produktionshalle benötigt operative Autonomie und lokale Analyse
- rechtliche, vertragliche oder Sicherheitsanforderungen begrenzen den Transfer aus dem Standort
- zentral sollen nur Daten für Reporting und Analysen gespeichert werden
Drei Schichten einer Edge-Computing-Infrastruktur
Edge umfasst mehrere Ebenen: Sensoren, Steuerungen und Gateways liegen direkt an der Quelle; lokale Server oder Mini-Cluster bilden die nächste Schicht; Rechenzentrum oder Cloud folgen zuletzt.
Geräte und Gateways
Sie sammeln Daten lokal und müssen inventarisiert, aktualisiert und vom Büronetz getrennt werden.
Lokaler Edge-Knoten
Er verarbeitet Daten, betreibt Anwendungen und puffert Abläufe bei Verbindungsproblemen.
Zentrale Schicht
Sie empfängt Ergebnisse, Berichte und Daten für weitere Analyse, Archivierung oder Freigabe.
Anforderungen erfassen und Umfang festlegen
Der Umfang sollte Anforderungen der Prozessverantwortlichen, vorhandene Systeme, Vorfälle, Kundenanforderungen, Auditergebnisse und Budgetgrenzen verbinden. Wünsche müssen von kritischen Funktionen getrennt werden.
- betroffene Prozesse, Standorte, Datenquellen und Anwendungen identifizieren
- Anforderungen an Reaktionszeit, Verfügbarkeit und akzeptablen Datenverlust festlegen
- Qualität von WAN und LAN sowie Verhalten bei deren Ausfall beschreiben
- entscheiden, welche Daten lokal bleiben und welche an Zentrum oder Cloud gehen
- geschäftliche, technische und für Risikoakzeptanz zuständige Personen benennen
- erwartete Nachweise, Tests, Budget und nächsten Prüftermin definieren
Wie sich Edge Computing weiterentwickeln wird
Die Entwicklung hängt von Geräteanzahl, Übertragungskosten, Reaktionszeit und der Vermeidung von Fehlern an Netzgrenzen ab. In Industrie 4.0 senkt lokale Verarbeitung Latenz und Transfer, verlangt aber eine reife Architektur, Monitoring und Recovery-Verfahren.
Netzwerkimplementierung
Das Design berücksichtigt Standorte, Kapazität, Segmentierung und Zugriff auf Edge-Knoten.
IT-Monitoring
Knoten benötigen Monitoring von Verfügbarkeit, Ressourcen, Logs, Temperatur und ungewöhnlichem Verkehr.
Backup und Recovery
Konfigurationen, gepufferte Daten und lokale Anwendungen benötigen ein getestetes Recovery-Szenario.
Risiken und Fehler, die nicht ignoriert werden dürfen
Edge verteilt die IT-Umgebung: Geräte, Standorte, Updates, Netzwerkkonfigurationen und Administratorkonten nehmen zu. Ohne Monitoring und Dokumentation lassen sich Ausfall, Schwachstelle oder unautorisierte Änderung schwer erkennen.
- Tool oder Hardware ohne Prozessverantwortlichen und Verantwortungsmodell ausrollen
- Datenkopien in Filialen ohne Klassifizierung und Zugriffskontrolle belassen
- Konfiguration ohne Test von Verbindungsverlust, Knotenausfall und Eskalation abnehmen
- operative Ausnahmen ohne Dokumentation, Frist und Geschäftsentscheidung zulassen
Keine Segmentierung
Ein Knoten darf keinen unkontrollierten Weg von der Produktion zu Büro oder Cloud öffnen.
Kein Monitoring
Verfügbarkeit, Ressourcen, Logs, Updates, Temperatur und ungewöhnlicher Verkehr müssen sichtbar sein.
Kein Recovery-Plan
Wiederherstellbarkeit begrenzt Ausfallfolgen, doch die Rücksicherung von Daten und Konfiguration benötigt Zeit. RTO festlegen und Recovery testen; unterbrechungsfreier Betrieb erfordert zusätzlich geeignete Redundanz und geprüftes Failover.
Sicherer Betrieb von Edge-Knoten
Verteilte Knoten benötigen dieselbe Zugriffskontrolle, Aktualisierung und Beobachtbarkeit wie zentrale Systeme und müssen zusätzlich mit begrenzter Konnektivität sowie physischem Zugriff am Standort umgehen.
Monitoring von Edge-Knoten
Verfügbarkeit, Last, Konnektivität, Versionen und Fehler haben einen klaren Alert-Verantwortlichen.
Sicherheits- und Betriebsmodell
Segmentierung, Identität, Updates und Ausfallreaktion werden vor der Geräteinstallation geplant.
30/60/90-Plan für ein Edge-Projekt
Ein sinnvoller Rollout beginnt mit Prozess und Risiken, gefolgt von Geräten, Plattform, Segmentierung und Betrieb. Der folgende 30/60/90-Tage-Plan ist ein Beispiel. Erforderliche Schutzmaßnahmen, Verhalten bei Verbindungsverlust und Knoten-Recovery müssen vor der Produktionsabnahme geprüft sein.
- 30 Tage: Prozess mit niedriger Latenz auswählen und Daten, Quellen, Standorte sowie Verfügbarkeit beschreiben.
- 60 Tage: Netzwerk, Segmentierung, Updates, Administratorkonten, Konfigurationsbackup und Monitoring entwerfen.
- 90 Tage: Pilot betreiben und Verbindungsverlust, Knoten-Recovery, Eskalation und Bericht an den Prozesseigentümer testen.
- festlegen, welche Daten lokal bleiben und welche an Rechenzentrum oder Cloud gehen
- Edge in bestehende Sicherheits-, Backup- und Ticketverfahren integrieren
Die Umsetzung Schritt für Schritt
Das Projekt sollte von der Diagnose in den Betrieb führen und schnelle Korrekturen von Änderungen trennen, die Budget oder Managemententscheidung verlangen.
- Prozess, Systeme, Datenflüsse und Netzwerkabhängigkeiten diagnostizieren
- Risiken, Verfügbarkeitsanforderungen und Standortgrenzen bewerten
- Zielbild mit Segmentierung, Identität, Monitoring und Backup entwerfen
- an kontrolliertem Standort mit Erfolgs- und Rollback-Kriterien pilotieren
- Verbindungs-, Knoten- und Stromausfall, Recovery und Eskalation testen
- mit Dokumentation, Schulung und Entscheidungsbericht an den Betrieb übergeben
Nachweise und Dokumentation nach der Umsetzung
Dokumentation muss Qualität nach Projektende erhalten und Kontrolle bei Audit, Kundenprüfung oder Lieferantenwechsel nachweisen.
- genehmigter Umfang und Karte von Standorten, Systemen und Datenflüssen
- Architekturentscheidungen, Konfigurationen, Versionen und Backup der Einstellungen
- geschäftliche und technische Eigentümer sowie Verantwortungsmatrix
- Testergebnisse für Verfügbarkeit, Verbindungsverlust, Recovery und Incident Response
- Ausnahmen, offene Risiken, Akzeptanzentscheidungen und Fristen
- Verfahren für Betrieb, Updates, Monitoring und Gerätehandhabung
- nächster Prüftermin und an IT sowie Management berichtete Kennzahlen
Wirksamkeit messen und berichten
Management-Berichte sollten technische Fakten von Geschäftsentscheidungen trennen. Sie zeigen die Wirkung auf Kontinuität, Sicherheit, Kosten und Auditbereitschaft statt nur erledigte Aufgaben zu zählen.
- Knotenverfügbarkeit, lokale Reaktionszeit und Anzahl der Prozessunterbrechungen
- Zeit bis Erkennung und Bearbeitung von Ausfall, Alert oder unautorisierter Änderung
- Ergebnisse von Recovery-Tests und Betrieb bei Ausfall der zentralen Verbindung
- Anzahl, Alter und Eigentümer offener Ausnahmen und Risiken
- Verbindungsnutzung, lokal verbleibendes Datenvolumen und Transferkosten
- Vollständigkeit von Dokumentation, Prüfungen und Verantwortungszuordnung
Entscheidungen der Leitung und Compliance
Das Management genehmigt Risikobereitschaft, Budget, Prioritäten und zulässige Ausnahmen. ISO 27001 ist eine Norm für strukturiertes Sicherheitsmanagement und Nachweise. Pflichten aus NIS2 und DORA sind anhand des jeweiligen Anwendungsbereichs und der geltenden Vorschriften zu bestimmen; eine Edge-Architektur allein begründet keine Unterstellung.
- welche Prozesse und Daten ohne Cloud-Verbindung verfügbar bleiben müssen
- welche Wiederherstellungszeit und welcher Datenverlust akzeptabel sind
- wer Verbindungen, Redundanz, Hardware, Monitoring und lokalen Support finanziert
- welche Ausnahmen formale Akzeptanz und kompensierende Kontrollen verlangen
- welche Nachweise Management, Audit, Kunden und Regulatoren benötigen
Lieferantengespräch und Abnahmekriterien
Ein Lieferant sollte über Ergebnisse, Risiken und Nachweise sprechen, nicht nur über Funktionen. Die Abnahme endet nicht mit der Bestätigung, dass ein Gerät am Installationstag läuft.
- klare Verantwortung für Netzwerk, Knoten, Anwendung, Daten und Updates
- Testszenarien für Ausfall, Recovery, Verbindungsverlust und unautorisierten Zugriff
- Konfigurationsdokumentation, Wissenstransfer und Behandlung von Ausnahmen
- vereinbarte Reaktionszeit, Eskalation, Betriebskosten und Ersatzteilverfügbarkeit
- Nachweis von Monitoring, Backup, Segmentierung und Identitätskontrollen
- Prüfplan nach 30 oder 90 Tagen Produktivbetrieb
Kontrolle nach dem Rollout aufrechterhalten
Kontrollen verlieren Wert, wenn sich Infrastruktur, Anwendungen, Benutzer und Lieferanten ändern. Edge benötigt einen Betriebsrhythmus, der nach einer wesentlichen geschäftlichen oder technischen Änderung eine zusätzliche Prüfung auslöst.
- Konfigurationen, Rechte, Alerts und Geräteversionen regelmäßig prüfen
- Konfigurationsbackup und Recovery lokaler Anwendungen und Daten testen
- Datenflussübersicht, Dokumentation und Liste der Verantwortlichen aktualisieren
- physischen Zugriff auf Geräte in Filialen und externen Standorten kontrollieren
- Ausnahmen und wesentliche Abweichungen in Management-Berichte aufnehmen
- Tests nach Änderung von Verbindung, Anwendung, Lieferant, Firmware oder Topologie wiederholen
Wie Virtline helfen kann
Virtline bewertet den Business Case für Edge Computing, entwirft ein sicheres Netzwerk, konfiguriert Monitoring und integriert lokale Knoten in ein laufendes IT-Service-Modell.
Computernetzwerke
Wir entwerfen Segmentierung, VPN-Verbindungen, Routing und Verkehrsregeln zwischen Standorten.
IT-Monitoring
Wir konfigurieren Monitoring von Verfügbarkeit, Ressourcen, Logs, Alerts und kritischen Komponenten.
IT-Outsourcing
Wir übernehmen Betrieb, Dokumentation, Reporting und regelmäßige Prüfungen der Umgebung.
Verwandte Artikel
Edge Computing verbindet Netzwerkarchitektur, Monitoring, Geschäftskontinuität und die Ausrichtung der Technologie am Geschäftsprozess.
Technologie an Geschäftsanforderungen anpassen
Technologie nach Prozess, Risiko, Kosten und Entwicklungsplan des Unternehmens auswählen.
Moderne IT-Lösungen für Unternehmen
Lösungen auswählen, die Anwendungen, Systeme und Geschäftskontinuität verbessern.
IT-Netzwerkmanagement im Unternehmen
Grundlagen der Netzwerkkontrolle, die auch für Edge- und IoT-Umgebungen gelten.







































