
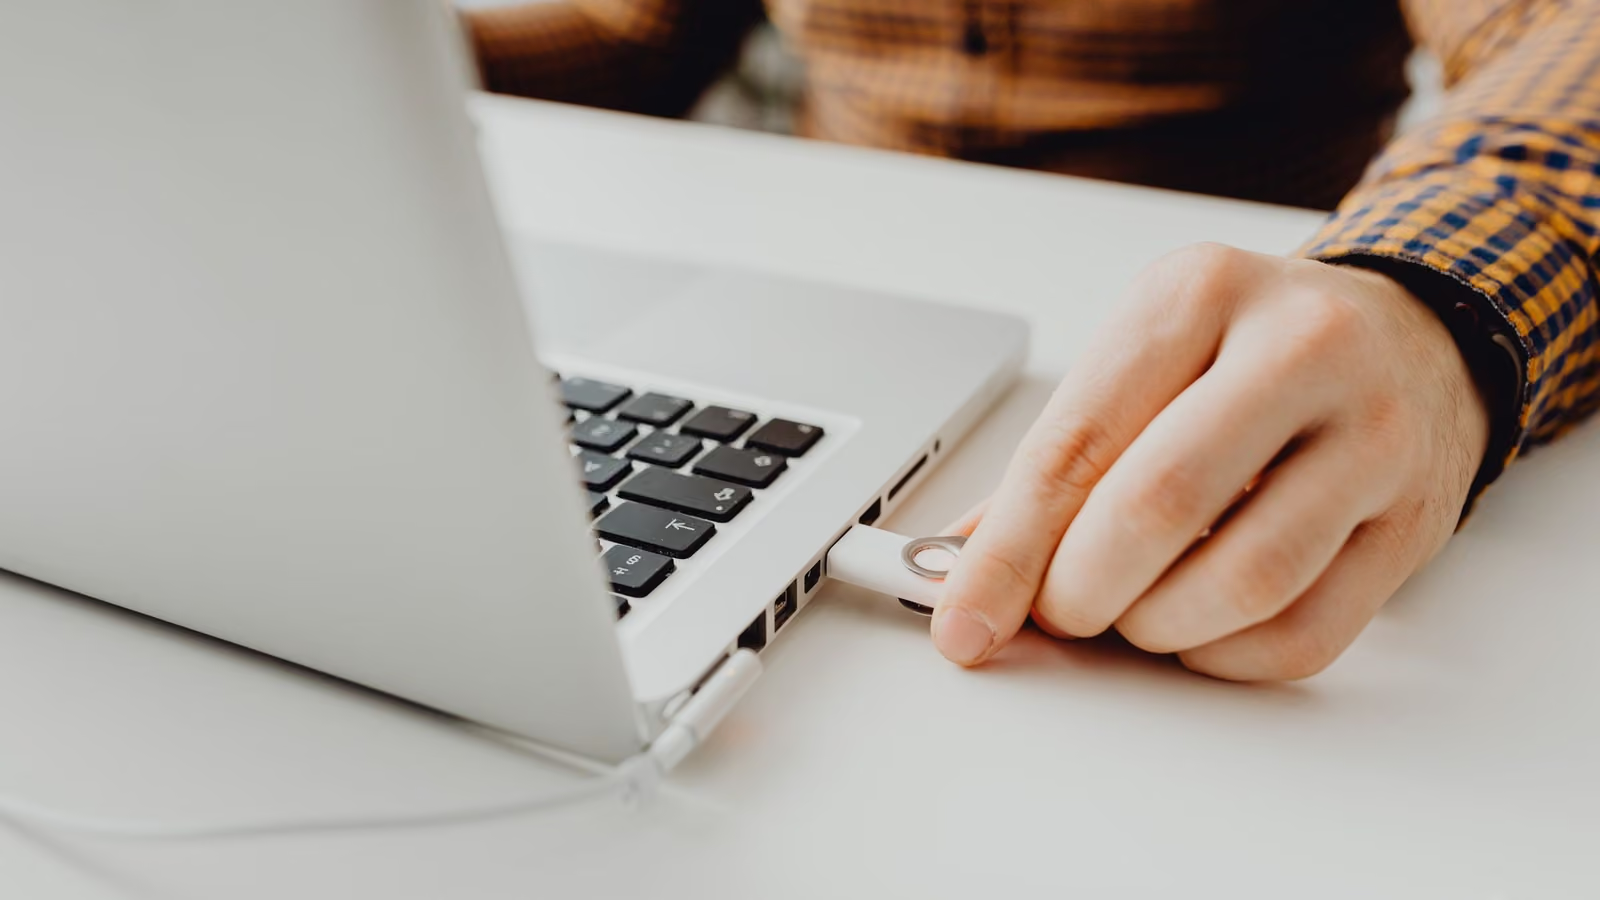
Warum gefährden USB-Sticks und Spam die Sicherheitsrichtlinie?
Unbekannte USB-Medien können schädliche Dateien einschleusen; gefälschte E-Mails können Beschäftigte zur Preisgabe von Passwörtern oder Unternehmensdaten verleiten. Die Sicherheitsrichtlinie muss zulässige Geräte, E-Mail-Schutz, Meldewege, Beweissicherung und Eskalation an die IT festlegen.
Wie USB-Medien und Spam das Unternehmen gefährden
USB- und E-Mail-Risiken werden anhand ihrer Auswirkungen auf Prozesse, Daten und Kontinuität erklärt, nicht nur durch technische Begriffe.
Prozess und Verantwortung
Ein wirksamer Prozess braucht Umfang, Verantwortliche, Triage, Nachweise, Prüftermine und Managemententscheidungen über verbleibende Risiken.
Schutzplan für USB- und E-Mail-Risiken
Wir klären, ob Support, Audit, Sicherheitskontrollen oder ein dauerhaft betreutes IT-Modell der richtige Einstieg sind.
Definition: Die Sicherheitsrichtlinie muss durchsetzbar sein
Die Sicherheitsrichtlinie ist nicht nur ein Dokument im Intranet. Es handelt sich um eine Reihe von Regeln, Konfigurationen, Verantwortlichkeiten und Nachweisen, die dem Benutzer sagen, was erlaubt ist, und es der IT ermöglichen, dies durchzusetzen. Wenn ein Unternehmen private Flash-Laufwerke verbietet, Workstations jedoch alle Medien ohne Protokollierung oder Scan akzeptieren, funktioniert die Richtlinie nicht operativ.
Sprechen Sie mit Virtline über USB- und E-Mail-Risiken
Rufen Sie +48 12 200 27 10 an, wenn USB-Medien, Phishing oder umgangene Verfahren Benutzer, Daten, Betriebskontinuität oder Auditbereitschaft gefährden. Der erste Schritt lässt sich klar abgrenzen — Umfang, bestehende Kontrollen, Verantwortliche, wahrscheinliche Szenarien, schnelle Verbesserungen, benötigte Nachweise und die Entscheidung zwischen Audit, Umsetzung und Managed Service.
Erfahrung im IT-Betrieb
Wir verbinden IT-Betrieb, Cybersicherheit, Infrastruktur, Helpdesk, Audits, Backup und Microsoft-365-Umgebungen.
Praxis in Unternehmensumgebungen
Empfehlungen berücksichtigen reale Benutzer, Vorfälle, Systeme und die betrieblichen Grenzen der Fachteams.
Richtlinienumfang prüfen
Beschreiben Sie das Problem; wir benennen den ersten messbaren Schritt von Triage und Audit bis zum laufenden Betrieb.
USB-Medien: Schadsoftware, Datenverlust und Nachweise
Ein Flash-Laufwerk stellt ein Risiko dar, wenn das Unternehmen die Quelle des Mediums sowie die Verschlüsselungs-, Scan- und Datenkopierberechtigungen nicht kontrolliert. Ein USB-Laufwerk kann eine schädliche Datei auf eine Workstation übertragen oder Daten außerhalb von Systemen transportieren, wo Aufbewahrung, DLP, Backup und Zugriffsverlauf funktionieren.
- Erlauben Sie nur freigegebene Medien, vorzugsweise verschlüsselt, gekennzeichnet und einer verantwortlichen Person zugeordnet.
- Blockieren Sie die automatische Dateiausführung und kontrollieren Sie das Kopieren von Daten aus kritischen Systemen.
- Freigegebene Medien nach Verfahren scannen; ein Dateiscan bestätigt nicht die Sicherheit des gesamten Geräts. Ausnahmen im Ausnahmeregister dokumentieren.
- Unbekannte Medien auch nicht zum Scannen oder zur Suche nach dem Eigentümer anschließen. Fund oder Verlust der IT melden; autorisierte Fachkräfte führen die Analyse in kontrollierter Umgebung durch.
Phishing und BEC umgehen Kontrollen unter Zeitdruck
Gefälschte Rechnungen, dringende Überweisungsanfragen, Login-Links und die Nachahmung einer Führungskraft wirken besonders dann, wenn Benutzer unter Zeitdruck handeln. Deshalb müssen E-Mail-Schutz, MFA, ein Bestätigungsverfahren und ein einfacher Meldeweg für verdächtige Nachrichten ineinandergreifen. Zahlungsaufträge oder geänderte Bankdaten über einen unabhängigen Kanal mit einem bereits bekannten Kontakt bestätigen, nicht über Angaben aus der verdächtigen Nachricht.
MFA
Es begrenzt die Auswirkungen von Passwort-Phishing und macht es schwieriger, Ihre E-Mail- oder SaaS-Anwendungen zu kompromittieren.
Social-Engineering-Tests
Sie zeigen, wie Nutzer auf realistische Phishing-Szenarien und Entscheidungsdruck reagieren.
Cybersicherheit
Es kombiniert den Schutz von E-Mails, Endpunkten, Netzwerken, Verfahren und Reaktion auf Vorfälle.
Jenseits von USB: Gefälschte E-Mails, OAuth-Zustimmungen und Anfragen außerhalb der üblichen Abläufe
In der Praxis sind USB-Sticks und gefälschte E-Mails Teil desselben Problems: Der Benutzer wird aufgefordert, eine Aktion außerhalb des Standardprozesses durchzuführen. Dies kann das Anschließen eines Mediums, das Herunterladen einer Datei, das Klicken auf einen Link, die Eingabe eines Passworts oder die Bestätigung einer Überweisung sein.
- Zeitdruck, gefälschte Anmeldungen und OAuth-Zustimmungsanfragen erkennen. App-Berechtigungen erst nach Prüfung des Umfangs und erforderlicher Administratorfreigabe bestätigen.
- MFA einsetzen und phishingresistente Verfahren bevorzugen. MFA bestätigt keine Zahlungsanweisung; auch Sitzungen und App-Zustimmungen prüfen.
- Geben Sie eine einfache Schaltfläche oder Adresse an, um verdächtige Nachrichten zu melden.
- Überprüfen Sie die E-Mail-Umleitungsregeln und ungewöhnliche Anmeldungen nach jedem Verdacht auf Phishing.
Ohne Richtlinien und Verantwortliche reichen Tools allein nicht aus
Die für die Richtlinie verantwortliche Person sollte regelmäßig prüfen, ob Regeln, Arbeitsabläufe und Geräteeinstellungen zusammenpassen. Nach einem Vorfall oder einer Prozessänderung sind Konfiguration, Anleitungen und Ausnahmeregister anzupassen und die Beschäftigten zu informieren.
- Legen Sie fest, welche Medien erlaubt sind und wer Ausnahmen genehmigt.
- Aktivieren Sie die Verschlüsselung und das Scannen von Medien, die in Geschäftsprozessen verwendet werden.
- Bestimmen Sie, wie ein Mitarbeiter eine verdächtige E-Mail, verlorene Medien oder versehentliches Senden von Daten meldet.
- Trennen Sie reguläre Benutzerkonten von Administratorkonten.
- Üben Sie BEC-, Phishing- und Datenverlustszenarien, anstatt sich auf eine jährliche Präsentation zu beschränken.
Was sollte im technischen Mindeststandard enthalten sein?
Der Mindeststandard umfasst Endpunktschutz, Anwendungs- und Gerätekontrolle, Updates, MFA, E-Mail-Filterung, Backup und Protokolle, um festzustellen, was nach dem Vorfall passiert ist.
EDR
Hilft bei der Erkennung ungewöhnlichen Prozessverhaltens, wenn Medien angeschlossen oder ein Anhang gestartet werden.
Backup
Es ermöglicht Ihnen, Daten nach Ransomware, Benutzerfehlern oder Dateizerstörung wiederherzustellen.
SOC/SIEM/SOAR
Es erleichtert die Korrelation von Warnungen von E-Mails, Endpunkten, Konten und Netzwerken.
Prüfungsnachweise: Was nach einem Vorfall oder einer Prüfung vorzulegen ist
Eine gute Sicherheitsrichtlinie hinterlässt Nachweise darüber, wer die Ausnahme akzeptiert hat, welches Medium verwendet wurde, wann ein verdächtiger Login erkannt wurde, wie der Helpdesk reagiert hat und ob der Vorfall zu einer Konfigurationsänderung geführt hat. Dieser Ansatz steht im Einklang mit der ISO-27001-Praxis und erleichtert Gespräche mit der Geschäftsleitung, einem Kunden oder einem Prüfer.
- USB-Ausnahmeprotokoll, einschließlich Verantwortlichem, Grund und Datum der Überprüfung.
- Berichte zu E-Mail-Schutz, Phishing-Berichten, ungewöhnlichen Anmeldungen und Postfachumleitungsregeln.
- MFA-Bestätigung für Benutzerkonten, Administratoren, E-Mail, VPN und Cloud-Anwendungen.
- Backup-Testergebnisse und Informationen darüber, welche Benutzerdaten wiederhergestellt werden können.
- Schlussfolgerungen nach dem Vorfall: verbesserte Vorgehensweise, Konfigurationsänderung, kurze Kommunikation mit den Mitarbeitern.
So prüfen Sie, ob Ihre Richtlinie in der Praxis funktioniert
Es lohnt sich, eine gezielte Prüfung durchzuführen: einige Prozesse auswählen, mit Benutzern sprechen, die Arbeitsplatzkonfiguration testen, E-Mail-Regeln überprüfen, Berechtigungen analysieren und prüfen, ob aktuelle Vorfälle zu Korrekturmaßnahmen geführt haben.
- Wissen Mitarbeiter, wo sie verdächtige Nachrichten melden können?
- Kann das Unternehmen den Verantwortlichen der USB-Medienrichtlinie angeben?
- Verfügen kritische Konten über MFA und angemessen eingeschränkte Berechtigungen?
- Deckt das Backup Benutzerdaten ab, nicht nur Server?
- Werden Vorfälle dokumentiert und mit spezifischen Änderungen abgeschlossen?
Wie kann das Risiko verringert werden? Schulung, Verfahren und technische Sicherheit
Die Schulung ersetzt keine technischen Kontrollen, sondern hilft den Mitarbeitern zu verstehen, wann sie den Prozess stoppen und um Bestätigung bitten müssen. Gute Schulungen arbeiten mit Beispielen aus dem Unternehmen: E-Mail, Medien, Dateifreigabe, Passwort-Reset, MFA und Vorfallberichterstattung.
Schulung zur Informationssicherheit
Szenarien für Benutzer, Finanzen, HR, Vertrieb, Verwaltung und IT.
MFA
Ein zweiter Faktor begrenzt die Folgen von Bedienfehlern und gestohlenen Passwörtern.
Kontakt
Wir klären, ob Schulung, Medienrichtlinie, E-Mail-Schutz, MFA oder EDR zuerst verbessert werden sollten.
Wie Virtline dazu beiträgt, das Risiko für Menschen, E-Mails und Geräte zu reduzieren
Virtline verbindet Richtlinienprüfungen mit der technischen Bewertung von E-Mail, Endpoints, MFA, Berechtigungen, Backups und Reaktionsverfahren. Das zertifizierte Informationssicherheitsmanagementsystem von Virtline unterstützt dokumentierte Verantwortung und regelmäßige Kontrollprüfungen; Kundensysteme müssen gesondert geprüft werden.
Sicherheitsaudit
Bewerten Sie reale Risiken und Lücken zwischen Richtlinien- und Umgebungskonfiguration.
Tests des Sicherheitsbewusstseins
Prüfen, welche Szenarien für das Team am wahrscheinlichsten sind.
ISO 27001 Virtline
Praxis von Richtlinien, Ausnahmen, Verantwortlichkeiten und Sicherheitsnachweisen.
Kontakt
Wir entscheiden, ob wir mit Richtlinien-, MFA-, EDR-, Backup- oder Vorfallübungen beginnen.
Wirkung für Management und IT
Das Unternehmen erhält eine klare Risikokarte, Entscheidungsträger, Umsetzungsprioritäten und den Nachweis, dass die Sicherheitsrichtlinie nicht nur ein Dokument ist, sondern in der täglichen Arbeit funktioniert.
Eine kurze Übung, die Lücken schnell sichtbar macht
Der nützlichste Test einer Sicherheitsrichtlinie muss nicht lang sein. Ein realistisches Szenario wird von der Meldung bis zum Abschluss durchgespielt — ein Mitarbeiter findet einen USB-Stick, ein anderer erhält eine Zahlungsanweisung außerhalb des Prozesses und der Helpdesk muss Konto und Nachweise sichern. Das Ergebnis zeigt, ob das Verfahren verstanden wird, ob Werkzeuge die relevanten Ereignisse protokollieren und ob Entscheidungen die richtigen Verantwortlichen erreichen. Umfang, Verantwortliche und sichere Testmaterialien vorab abstimmen. Keine unbekannten USB-Geräte, echte Schadsoftware oder tatsächlichen Zahlungen verwenden.
- Messen Sie die Zeit vom Erkennen des Ereignisses bis zur Meldung über den vorgesehenen Kanal.
- Medium nicht anschließen und verdächtige Nachrichten nicht an Kollegen verteilen. Über die freigegebene Schaltfläche oder den IT-Kanal melden und Original sowie Nachweise bewahren.
- Verifizieren Sie, ob die IT Protokolle aus E-Mail, MFA, Endpoint, USB und Postfachweiterleitungen finden kann.
- Schließen Sie die Übung mit einem kurzen Bericht zu Lücke, Verantwortlichem, Termin, kompensierender Kontrolle und Mitarbeiterinformation ab.
Verwandte Leitfäden
Es lohnt sich, das Risiko von Medien, E-Mail und Benutzerverhalten mit Phishing, Passwörtern und einem Cybersicherheitsprogramm zu kombinieren.
- Welche USB-Medien erlaubt sind, wer Ausnahmen genehmigt und wie Datenübertragungen protokolliert werden.
- Wie Benutzer Phishing, verdächtige Anhänge, QR-Codes und Zahlungsänderungen ohne Umwege melden.
- Welche technischen Kontrollen MFA, EDR, Mail-Schutz, Gerätekontrolle und Backup verbindlich durchsetzen.
- Welche Nachweise nach einem Sicherheitsvorfall für Management, Kunden oder Audit bereitliegen müssen.
Spear-Phishing
Gezielte Nachrichten geben sich als tatsächliche Personen oder Funktionen aus und ahmen Geschäftsprozesse nach.
Personal und IT-Sicherheit
Verfahren so gestalten, dass ein einzelner Benutzerfehler nicht automatisch zum schweren Vorfall wird.
Leistungen zur Cybersicherheit
Konten, Daten, Endpoints, E-Mail und Incident Response gemeinsam absichern.
USB-Stick, Spam oder fehlende Technik — was gefährdet die Sicherheitsrichtlinie?
Selten ist ein einzelnes Werkzeug das eigentliche Problem. Das Risiko wächst, wenn Beschäftigte nicht wissen, welche Medien zulässig sind, E-Mail-Anweisungen außerhalb des Prozesses bestätigt werden und die IT nicht belegen kann, welche Kontrolle im Vorfall gegriffen hat. Eine nützliche Richtlinie verbindet Benutzerverhalten, Arbeitsplatzkonfiguration, E-Mail-Schutz und Nachweise.
Spear-Phishing-Ablauf
Prüfen Sie, wer Zahlungen, Passwort-Resets, Lieferantenänderungen und dringende Dateifreigaben genehmigt, wenn eine gefälschte Nachricht eine vertraute Person imitiert.
Benutzerverhalten und Berechtigungen
Prüfen Sie, ob Benutzer den Meldeweg kennen und ob Konten, Geräte und gemeinsame Ordner zur täglichen Arbeit passende Berechtigungen haben.
Verantwortlicher für Sicherheitskontrollen
Ordnen Sie Verantwortung für Medienausnahmen, Mailregeln, MFA-Abdeckung, Backup-Nachweise und Verbesserungen nach Vorfällen zu.
Welche Entscheidungen die Richtlinie ausdrücklich treffen muss
Eine gute Richtlinie entscheidet nicht abstrakt über Sicherheit, sondern über konkrete Situationen, die im Alltag auftreten. Sie legt fest, wann ein Medium zulässig ist, wer Ausnahmen genehmigt, wie Phishing gemeldet wird und welche technische Kontrolle eine Regel wirklich durchsetzt.
Phishing-Meldeweg
Benutzer brauchen einen klaren Ablauf, wann sie stoppen, melden und keine externe Anweisung ausführen.
Verhalten und Verantwortliche
Die Schulung klärt die Verantwortung von Nutzern, Vorgesetzten, IT, Datenschutz und Vorfallverantwortlichen.
Technische Mindestkontrollen
Gerätekontrolle, Mail-Filter, MFA, EDR und Restore-Tests machen die Richtlinie im Alltag durchsetzbar.







































