
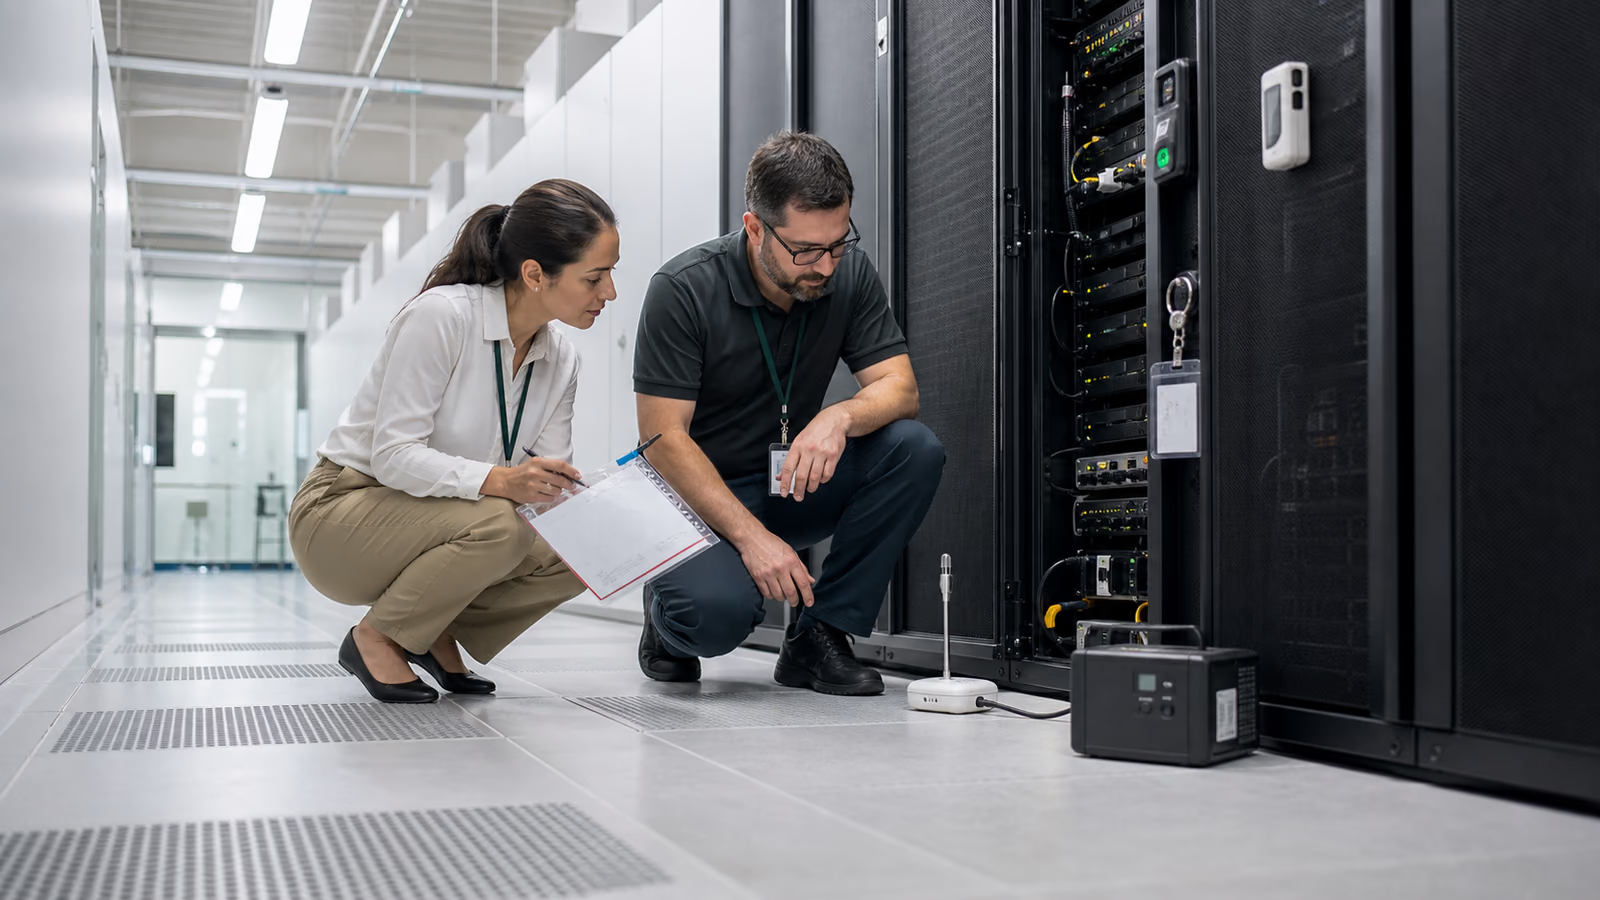
Wie baut man einen sicheren Serverraum für die Unternehmens-IT?
Ein sicherer Serverraum vereint Stromversorgungsstabilität, Kühlung, Zugangskontrolle, Überwachung, Backup und dokumentierte Betriebsabläufe. Das Ziel besteht nicht nur darin, Geräte in einem Raum zu platzieren, sondern auch darin, kritische IT-Dienste verfügbar, wiederherstellbar und kontrolliert zu halten, wenn Strom-, Wärme-, Zugangs- oder Hardwareprobleme auftreten.
Was das Management entscheiden muss
Die Geschäftsleitung legt die erforderliche Dienstverfügbarkeit, die tolerierbare Ausfallzeit, das Budget für Redundanz sowie die Verantwortlichkeiten für Stromversorgung, Kühlung, Zutritt und Wiederanlauf fest.
Was Sie zuerst überprüfen sollten
Beginnen Sie mit Stromversorgung, Kühlung, Zutrittskontrolle, Brandschutz, Monitoring und dem Szenario zur Wiederherstellung der Infrastruktur.
Sicherheitsplan für den Serverraum
Die Prüfung des Serverraums überführt Befunde zu Stromversorgung, Kühlung, Zutritt, Brandschutz, Monitoring und Wiederanlauf in einen priorisierten, prüfbaren Maßnahmenplan.
Was ist ein sicherer Serverraum in einem Unternehmen?
Ein sicherer Serverraum ist ein kontrollierter Ort für die Aufrechterhaltung kritischer Dienste und nicht nur ein geschlossener Rackschrank. Auch wenn einige Dienste in der Cloud laufen, unterstützt die lokale Infrastruktur oft das Netzwerk, Dateien, Branchenanwendungen, Überwachung, Telefonie, Backups und den Internetzugang. Ein Stromausfall, Überhitzung, versehentlicher Zugriff auf einen Schrank oder fehlende Dokumentation können den Betrieb eines Unternehmens schneller lahmlegen als ein Angriff aus dem Internet.
Warum ist der Serverraum ein Thema der Datensicherheit?
Ein Ausfall des Serverraums kann Vertrieb, Buchhaltung, Produktion, Kundenservice und Kommunikation unterbrechen. Schutz geht über den abgeschlossenen Serverschrank hinaus: Er umfasst robuste Backups, Überwachung der Umgebungsbedingungen, Zugangskontrolle, dokumentierte Abhängigkeiten und Wiederherstellungstests. Die Nachweise unterstützen Kundenanforderungen, Audits, die Norm ISO 27001 sowie gesetzliche Pflichten aus NIS2 oder DORA, soweit diese für die Organisation gelten.
Ein sicherer Serverraum ist nicht nur etwas für große Unternehmen
Ein kleines und mittelständisches Unternehmen benötigt auch Regeln für den Serverraum, wenn dort Dateien, Domänen, branchenspezifische Anwendungen, Router, Überwachung, Telefonie oder Backup-Repositories lokal laufen. Der Umfang mag kleiner sein als in einem Rechenzentrum, aber die Anforderungen sind ähnlich: bekannte Abhängigkeiten, kontrollierter Zugriff, Alarme, aktuelle Dokumentation, Kopien außerhalb der gleichen Risikozone und ein Test des Notfallplans. Das Fehlen dieser Elemente bedeutet, dass selbst ein kleiner Fehler Ihr Unternehmen stundenlang lahmlegen kann. Daher lohnt es sich, den Serverraum als Unternehmensdienstleistung zu betrachten: mit Verantwortlichen, Verfügbarkeitsmetriken, Bewertungen und Nachweisen durchgeführter Tests.
Monitoring und Reaktion auf Alarme
Digitale Lösungen im Serverraum bedeuten heute Überwachung, Alarme, Remote-Verwaltungszugriff, Virtualisierung, automatische Backup-Berichte und zentrale Protokolle. Diese Tools sind nur dann sinnvoll, wenn sie eine reaktionsverantwortliche Person haben und getestet sind. Eine Temperaturwarnung, ein fehlgeschlagenes Backup oder eine USV-Warnung sollte zu einem bestimmten Verfahren führen und nicht nur zu einer weiteren Benachrichtigung, die im Panel ignoriert wird.
Typische Probleme in Firmenserverräumen
Die größten Risiken entstehen oft im laufenden Betrieb: Jemand fügt ein Gerät hinzu, ohne die Dokumentation zu aktualisieren, wechselt ein Patchkabel, verlagert ein Backup oder schließt eine neue Steckdosenleiste an, ohne die Last zu messen. Das Risiko entsteht meist nicht durch ein einzelnes Element, sondern durch das Fehlen einer Gesamtverantwortung für die Infrastruktur. Ein Stromausfall, Überhitzung oder ein fehlgeschlagenes Backup genügen, um die Geschäftskontinuität zu unterbrechen.
Backup in derselben Risikozone
Die Kopien befinden sich in derselben Ausfallzone wie die Produktivsysteme, sodass das Unternehmen im Falle eines Brandes, einer Überschwemmung oder einer Ransomware beide Datenquellen verliert. Kopien müssen über einen Wiederherstellungstest und einen RPO/RTO-Plan für Schlüsselsysteme verfügen.
Keine Überwachung der Bedingungen
Ohne Überwachung von Temperatur, Stromversorgung und physischem Zugriff werden Probleme möglicherweise erst nach einem Ausfall bemerkt. Alarme benötigen Empfänger und Reaktionsprozess; Sensoren ohne Alarmbearbeitung reichen nicht aus.
Keine Abhängigkeitsdokumentation
Es ist unklar, welche Maschinen, Netzwerke und Dienste zuerst gestartet werden müssen.
IT-Outsourcing
Der fortlaufende Service sorgt für Dokumentation, Überprüfungen und Reaktion auf Fehler.
Überblick zum Verbesserungsplan
Die Bestandsaufnahme ordnet Rack, Stromversorgung, USV, Kühlung, Zutritt, Netzwerk, Storage und Backup den tatsächlich abhängigen Geschäftsprozessen zu. Daraus entstehen Sofortmaßnahmen, messbare Tests und ein Investitionsbedarf mit begründetem Ausfallrisiko.
Investitionsprioritäten und Betriebsentscheidungen
Nicht jedes Unternehmen benötigt ein vollwertiges Rechenzentrum. Es bedarf jedoch einer klaren Antwort darauf, welche Dienste kritisch sind, wie lange sie möglicherweise nicht verfügbar sind und welche Nachweise dafür vorliegen, dass die Infrastruktur unter Kontrolle ist. Die Überprüfung sollte mit einer Liste von Aktivitäten enden, die ohne ein mehrmonatiges Projekt durchgeführt werden können, und einem Hinweis auf Investitionen, die nicht ohne Risiko aufgeschoben werden können. Am besten verbessert man einen Serverraum mit den Fakten: Was funktioniert, wovon hängt es ab, wie wird er mit Strom versorgt und wie schnell kann der Dienst nach einem Ausfall wiederhergestellt werden.
- Kritische Dienste mit erwarteter Wiederanlaufzeit und tolerierbarem Datenverlust priorisieren.
- USV, Kühlung, Sensoren und Zugangskontrolle gegen reale Betriebsrisiken prüfen.
- Backup-Ziele, Offsite-Kopien und Wiederherstellungstests mit RTO/RPO abgleichen.
- Netzwerk-, Storage- und Virtualisierungsabhängigkeiten dokumentieren.
- Investitionen nach Risiko, Ausfallwirkung und Umsetzbarkeit priorisieren und in terminierte Etappen gliedern.
- Planen Sie einen risikobasierten Notfall- und Wiederherstellungstest im vereinbarten, produktionssicheren Umfang. Wiederholen Sie Dienst- und Kommunikationstests nach wesentlichen Änderungen.
- Fester Bestandteil: ein Zeitplan für USV-Tests, Backups, Sensoren, Zugriffsüberprüfungen und Dokumentationsaktualisierungen nach Änderungen.
- Belege für das Management: Liste kritischer Systeme, erwarteter RTO/RPO, Single-Point-of-Failure-Risiken und Investitionsempfehlungen.
Nachweis einer Serverrauminspektion
Ein sicherer Serverraum sollte über eine technische und betriebliche Dokumentation verfügen, die Ihnen den Betrieb unter Stress erleichtert. Wenn ein Fehler auftritt, sollte niemand raten müssen, welches Gerät einen kritischen Dienst betreibt oder wo sich die letzte fehlerfreie Kopie befindet. Bei der Überprüfung eines Serverraums sollten Dokumente und Entscheidungen zurückbleiben, die Ihnen bei einer Katastrophe, bei einer Prüfung oder bei der Budgetplanung für die Modernisierung der Infrastruktur helfen.
- ein aktuelles Inventar von Geräten, Ports, Strom, Dienstabhängigkeiten und Backup-Standorten
- Berichte über Temperaturüberwachung, USV, Ressourcennutzung, Backup und Serviceverfügbarkeit
- Zutrittsprotokoll sowie Aufzeichnungen zu Servicearbeiten, Verkabelungsänderungen und Ausnahmen von Zutrittsregeln
- Wiederherstellungstestergebnisse und Verfahren zum Neustarten von Diensten nach einem Strom- oder Hardwareausfall
Wenn der Serverraum eine dringende Inspektion erfordert
Ein Warnsignal liegt vor, wenn ein Unternehmen weiß, dass der Serverraum betriebsbereit ist, jedoch nicht schnell Dokumentation, Tests, Warnungen und Verantwortung für einen kritischen Dienst nachweisen kann.
Leistungen zur Reduzierung von Serverraumrisiken
Ein sicherer Serverraum vereint Infrastrukturwartung, Backup, Überwachung und physische Sicherheit.
Backup und Datenwiederherstellung
Wiederherstellungstests, Aufbewahrung, Kopien außerhalb derselben Risikozone und RTO/RPO-Ziele für kritische Dienste.
IT-Monitoring
Warnungen zu Temperatur, Kapazität, Dienstverfügbarkeit, Netzwerkgeräten und Serversystemen.
IT-Outsourcing
Regelmäßige Prüfungen, Dokumentation, Updates, Störungsbearbeitung und Berichte zu Infrastrukturrisiken.
Umfang der Inspektion eines sicheren Serverraums
Im Serverraum müssen die physischen und logischen Schichten überprüft werden. Ein Rack allein reicht nicht aus, wenn es keine Notstromversorgung, Temperaturüberwachung, Zugangskontrolle, Kabeldokumentation und Datenwiederherstellungstests gibt.
- physischer Zugang, Zutrittsprotokoll, Verwaltungsrollen und Servicearbeitsverfahren
- USV, Strom, Kühlung, Luftfeuchtigkeit, Temperaturüberwachung und Warnungen
- Backup, RPO/RTO, Wiederherstellungstest, Off-Site-Backups und Notfallverfahren
- Dokumentation von Geräten, Kabeln, Konfigurationen, Lizenzen, Garantien und kritischen Punkten
Messbares Ergebnis: USV, Monitoring und Backup im Serverraum
Serverraumkontrollen reduzieren Ausfallzeiten, schützen lokale Daten und geben dem Management einen klaren Überblick darüber, was finanziert, akzeptiert oder auf ein robusteres Modell umgestellt werden muss.
Kontinuitätsrisiko
Ordnen Sie Geräten und Diensten die Folgen eines Ausfalls, Verantwortliche und Wiederherstellungsprioritäten zu.
Operative Sichtbarkeit
Sehen Sie Strom-, Temperatur-, Backup- und Servicewarnungen, bevor es zu einem Ausfall kommt.
Wartungsmodell
Weisen Sie wiederkehrende Prüfungen, Dokumentationsaktualisierungen und Verantwortung für die Reaktion zu.
Kontakt zur Prüfung des Serverraums
Bereiten Sie eine Liste kritischer Dienste, Gerätebestand, Strom- und Kühlungsplan, USV-Laufzeit, Zutrittsregeln, letzte Alarme sowie Ergebnisse von USV- und Wiederherstellungstests vor. Damit klären wir, ob eine Besichtigung, Lastmessung, ein Notfalltest oder ein Modernisierungsprojekt zuerst sinnvoll ist.
- Rufen Sie uns an unter +48 12 200 27 10, um Prioritäten zu setzen
- Ergebnis des Gesprächs: Liste der zu erhebenden Daten, Prioritäten mit Terminen und Umfang der Überprüfung
- Nachweise für das Management: Risiken, Ausfallkosten, Entscheidungsträger und empfohlene Maßnahmen
Erfahrung im Serverraumbetrieb
Erfahrung in den Bereichen verwaltete IT, Cybersicherheit, Audits, Infrastruktur, Cloud, Backup und Geschäftskontinuität.
Erfahrung in verschiedenen Unternehmensumgebungen
Empfehlungen werden von realen Umgebungen, Benutzern, Lieferanten, Budgets, Vorfällen und betrieblichen Einschränkungen geprägt.
Planen Sie den nächsten technischen Schritt
Beschreiben Sie das Geschäftsproblem und Virtline gibt an, ob mit einem Audit, einer Implementierung oder einem Supportmodell begonnen werden soll.







































